
CyberSecurity Malaysia (CSM) mengeluarkan amaran kepada pengguna dan organisasi untuk sentiasa berhati-hati selepas gangguan global CrowdStrike baru-baru ini.
Dalam siaran di Facebook, CSM memaklumkan kepada semua pihak untuk berwaspada mengenai panggilan tidak dikenali, e-mel dan laman web pancingan data atau mesej yang meminta untuk memuat turun kemas kini perisian atau menyediakan akses jarak jauh untuk baik pulih komputer berikutan gangguan IT itu.
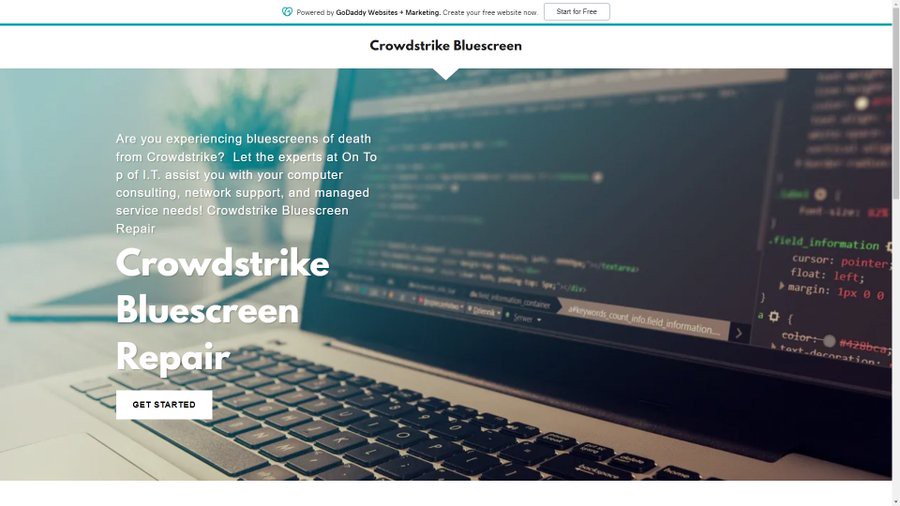
Sementara itu, Pasukan Tindak Balas Kecemasan Komputer Malaysia (MyCERT) CSM turut mengeluarkan pemakluman mengenai peningkatan serangan pancingan data berdasarkan insiden CrowdStrike yang mengeksploitasi domain pancingan data, alamat IP command-and-control (C2) perduaan perisian hasad.
Pengguna peranti yang terjejas dinasihatkan untuk terus mengikuti pengumuman keselamatan terkini oleh vendor dan mematuhi dasar keselamatan amalan terbaik untuk menentukan kemas kini yang harus digunakan.
Pada masa yang sama, pengguna dan pentadbir sistem dinasihatkan untuk mengambil langkah-langkah berikut:
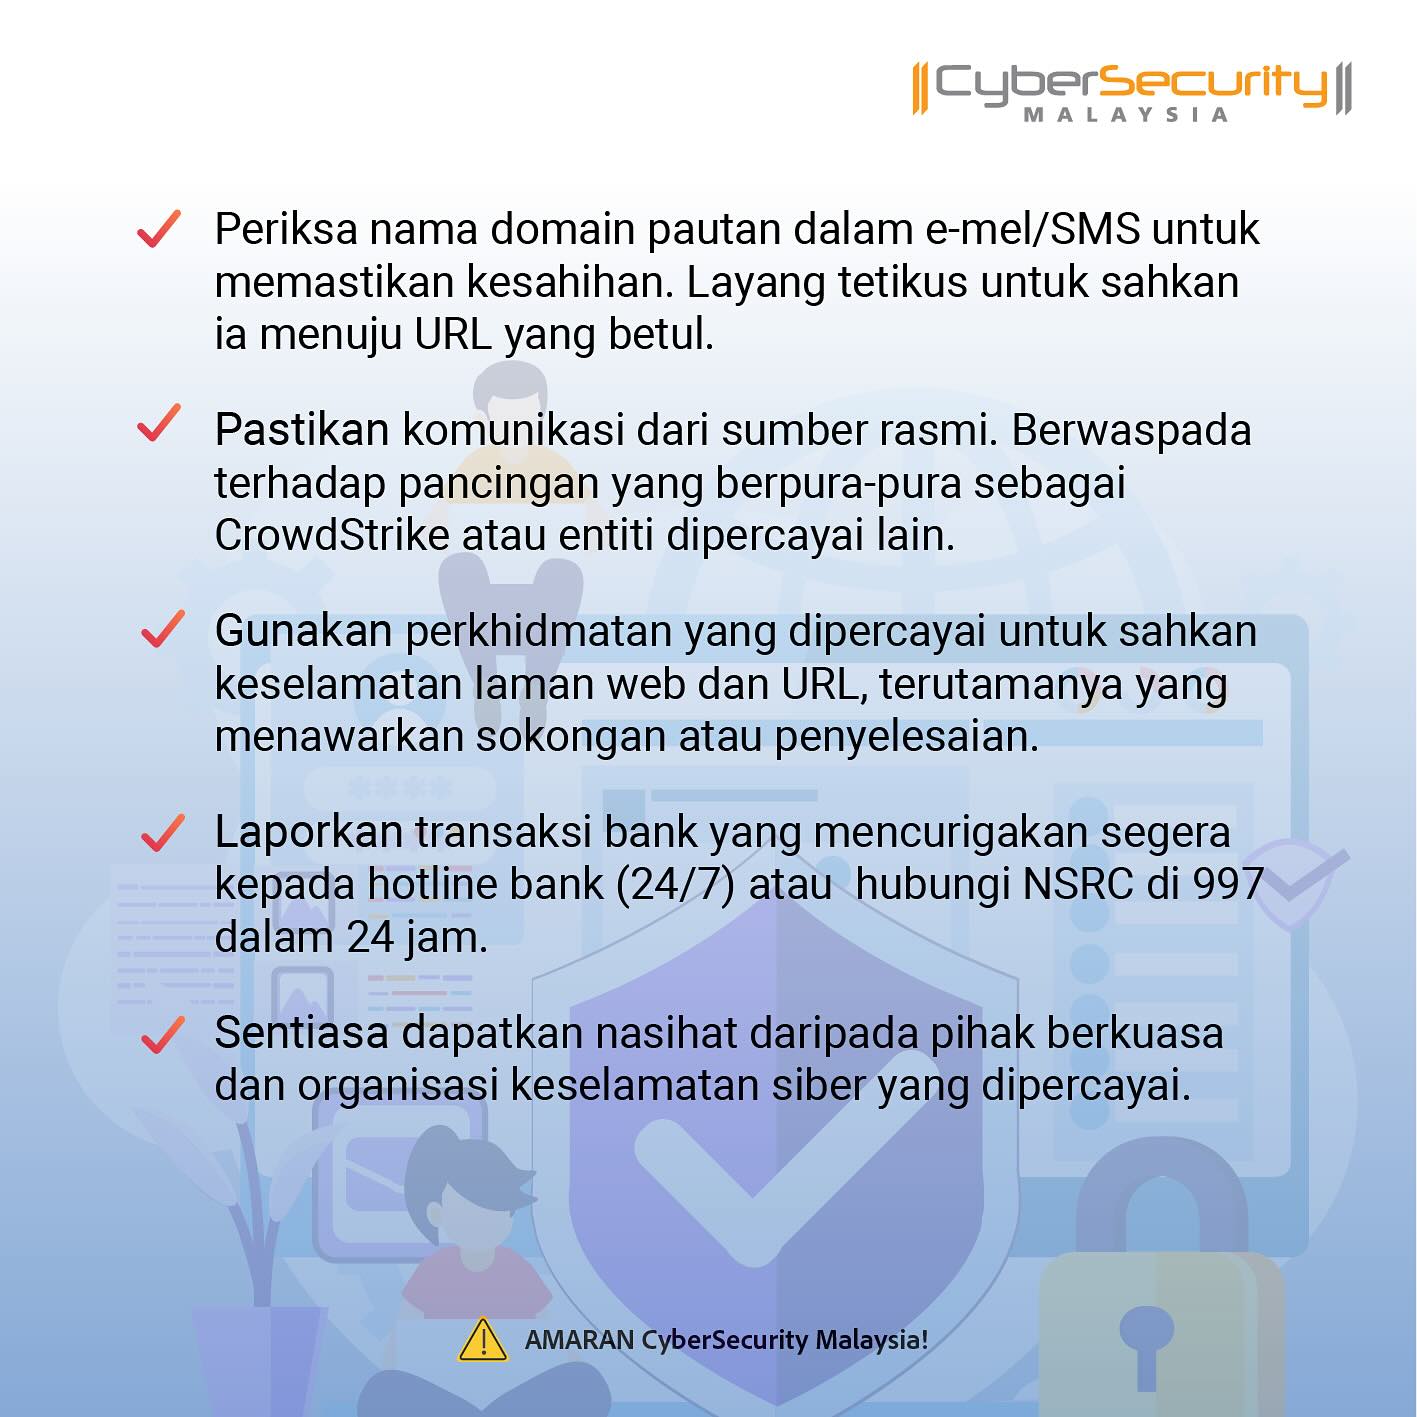
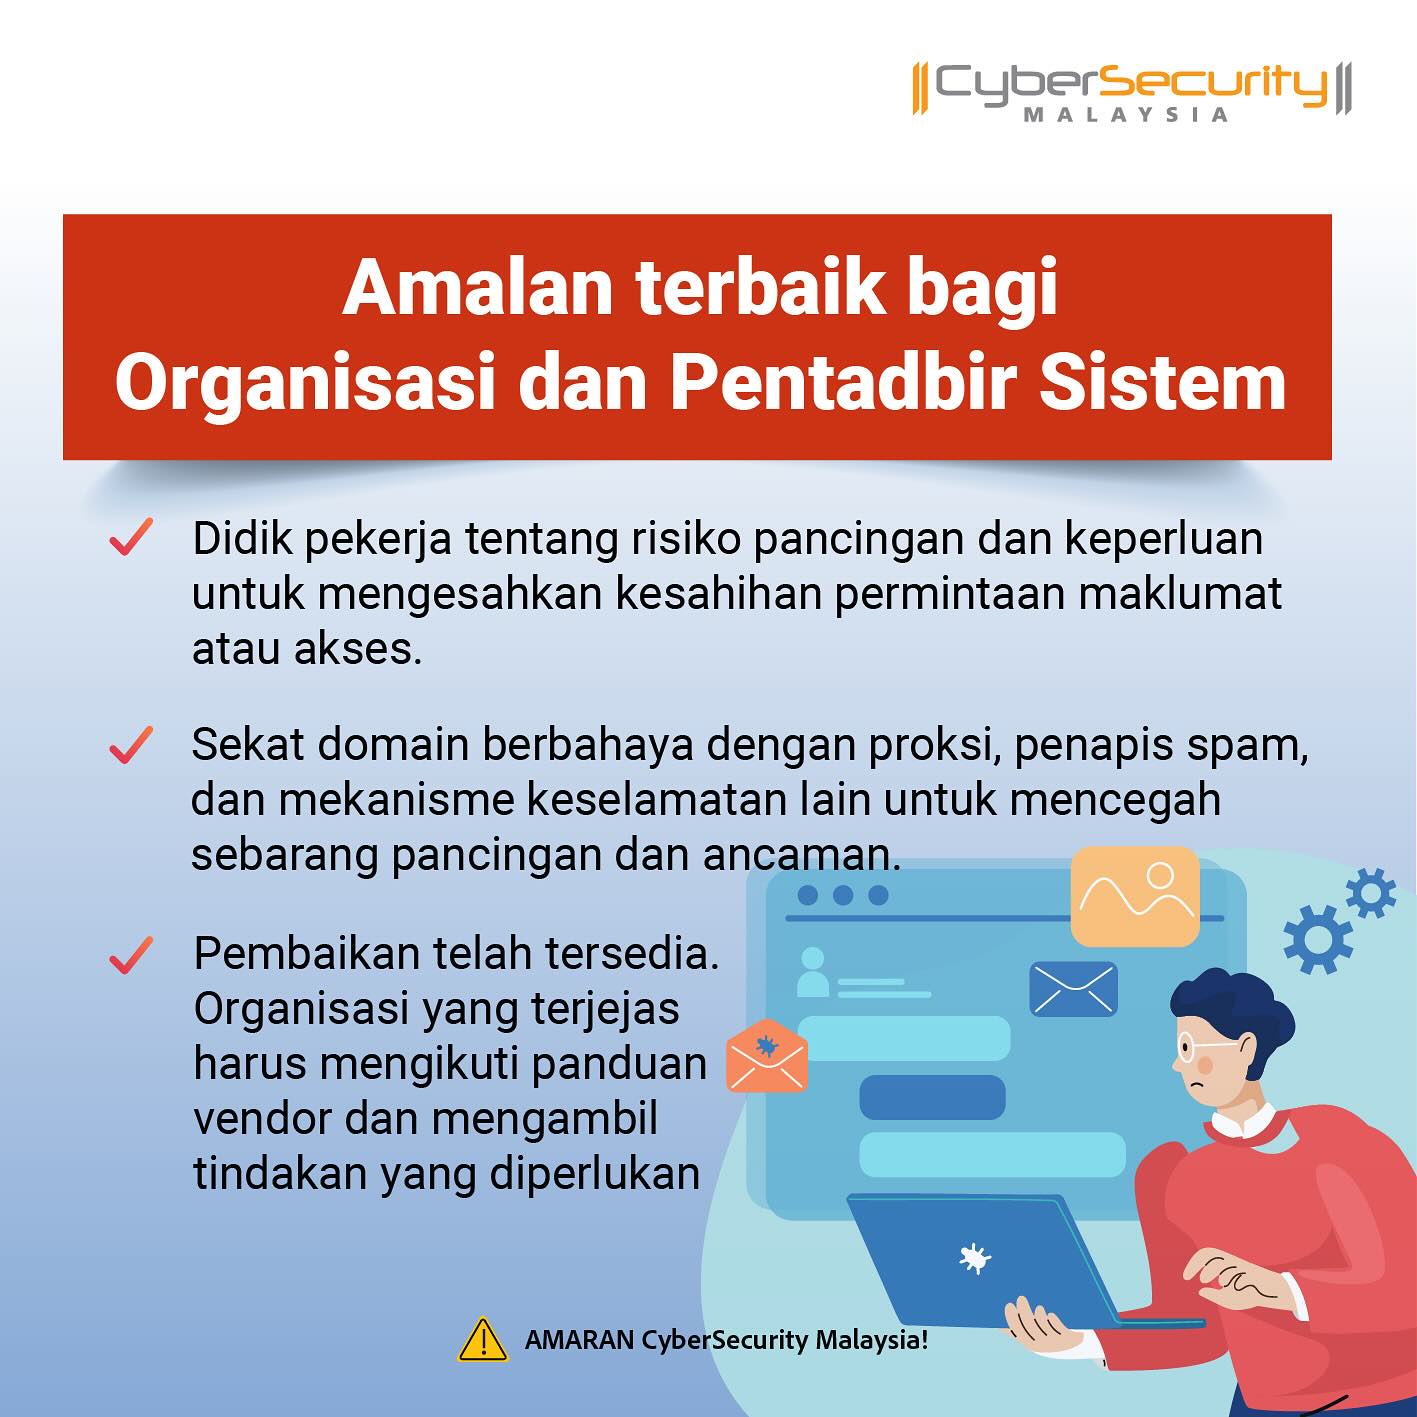
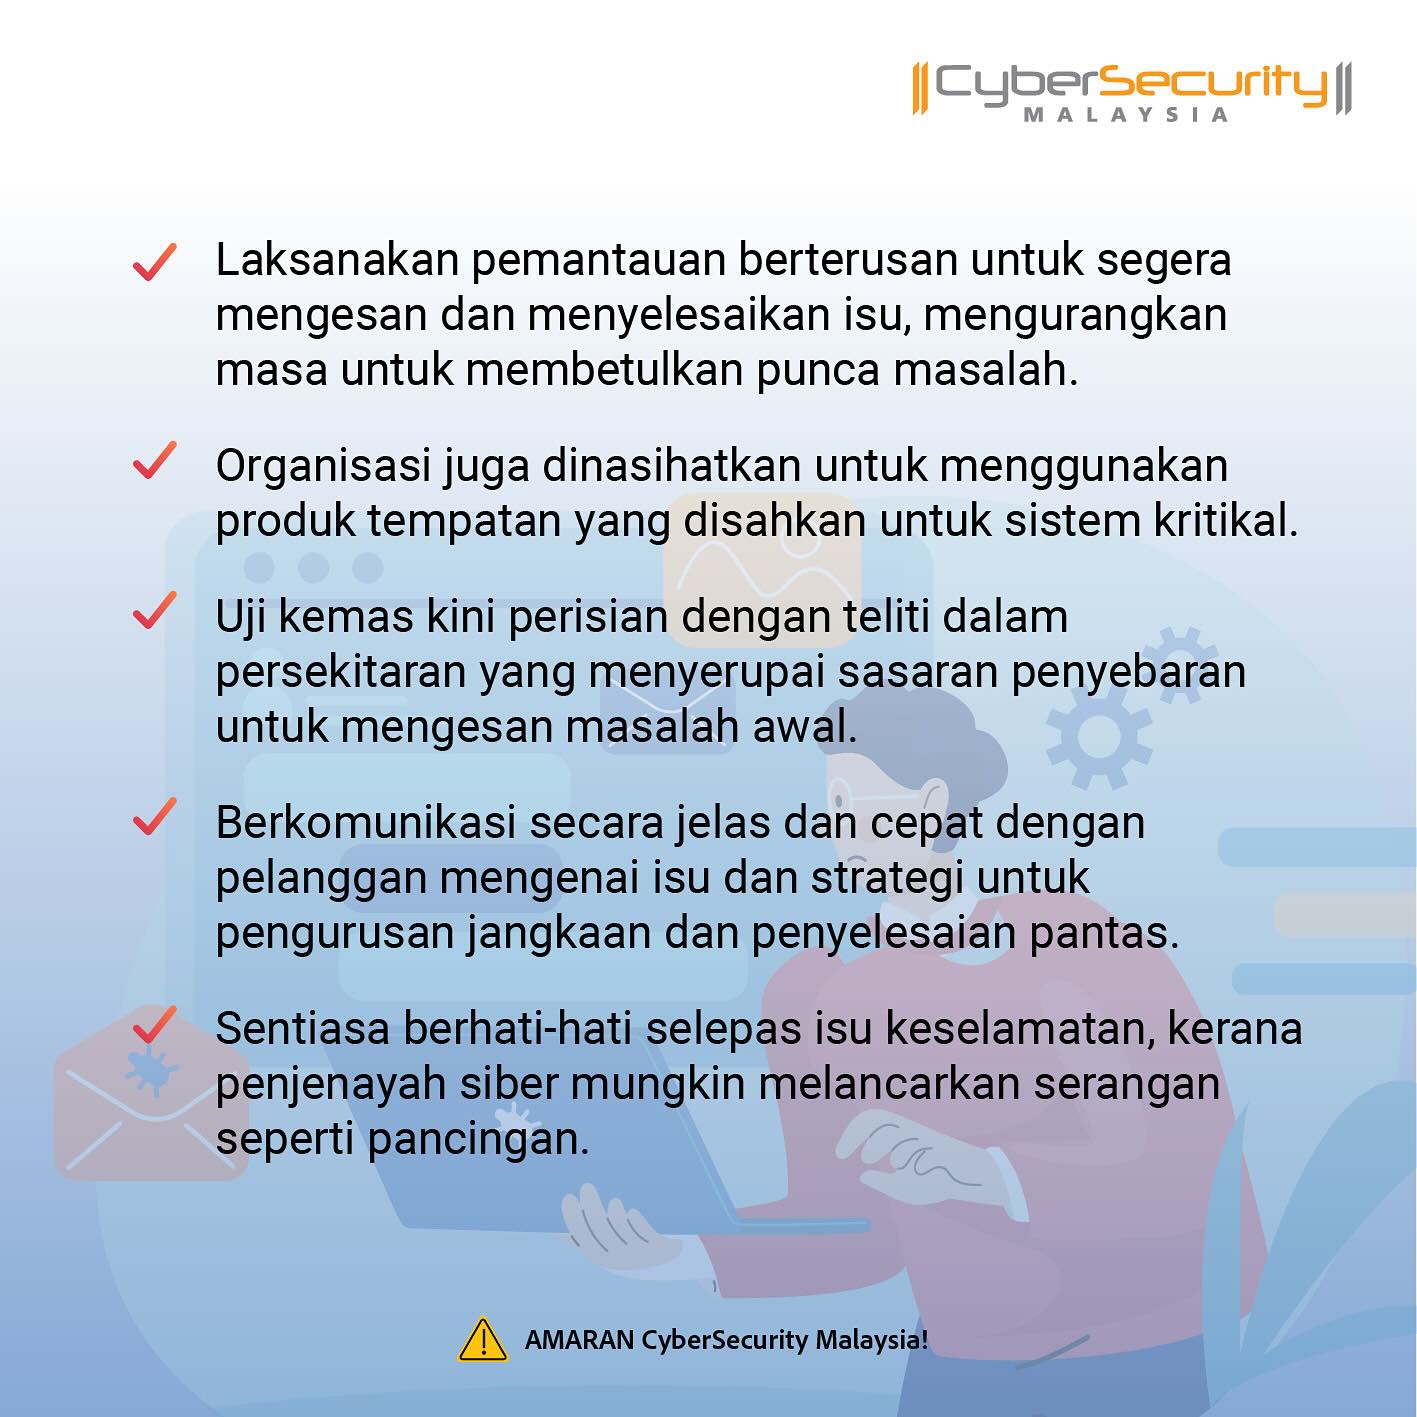
Sumber: CyberSecurity Malaysia, MyCERT