MyCERT kini mengesan kempen berniat jahat yang mengedarkan aplikasi Android palsu “BNM Mobile Security” melalui laman web yang menyamar sebagai portal Anti-Pengubahan Wang Haram dan Pembanterasan Pembiayaan Keganasan (AML/CFT) Bank Negara Malaysia (BNM).
Menerusi amaran keselamatan yang dikeluarkan, MyCERT berkata aplikasi tersebut merupakan trojan perbankan yang menggunakan teknik pengalihan kad melalui NFC (ghost-tap). Ia menggabungkan borang “pengesahan akaun” palsu yang dipaparkan pada skrin untuk mencuri maklumat peribadi dan PIN pembayaran kad, bersama pembaca kad tersembunyi yang menggunakan fungsi NFC pada telefon untuk membaca butiran kad bank.
Data tersebut kemudiannya dihantar secara langsung kepada penjenayah untuk digunakan dalam transaksi pembayaran dan pengeluaran wang tunai di ATM.
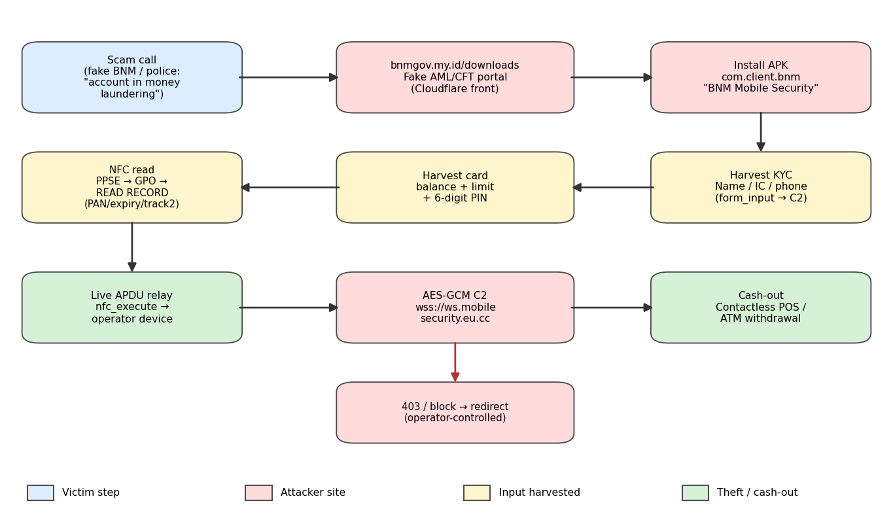
Menurut MyCERT, kempen penipuan ini bermula melalui panggilan telefon apabila penjenayah menyamar sebagai pegawai BNM, polis atau pegawai antipengubahan wang haram. Mereka akan mendakwa akaun bank mangsa dikaitkan dengan aktiviti pengubahan wang haram sebelum meminta mangsa mengesahkan akaun menggunakan aplikasi keselamatan tersebut.
Selepas memasang aplikasi berkenaan, mangsa diminta memasukkan maklumat peribadi seperti nama, nombor kad pengenalan, nombor telefon dan alamat e-mel. Aplikasi itu kemudian memaparkan notis keselamatan palsu yang meminta mangsa memasukkan anggaran baki akaun, had kredit serta PIN kad bank enam digit kononnya untuk mengesahkan pemilikan kad.
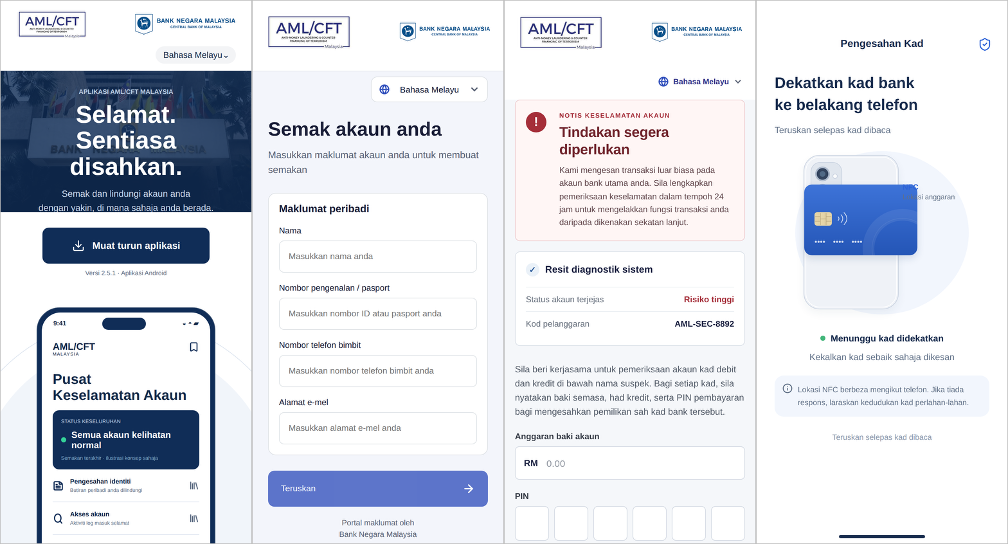
Lebih membimbangkan, aplikasi tersebut turut meminta mangsa menyentuhkan kad bank pada telefon. Melalui pembaca NFC tersembunyi, aplikasi itu boleh membaca maklumat kad dan menghantarnya secara langsung kepada peranti pembayaran milik penjenayah.
Arahan seperti “kad tidak disokong” dan “cuba lagi” juga digunakan untuk memperdaya mangsa supaya mencuba dengan kad bank lain yang dimiliki.
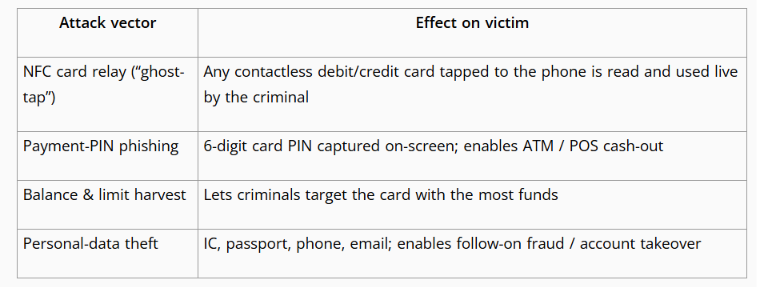
Maklumat yang dikumpulkan membolehkan penjenayah melakukan transaksi tanpa sentuh dan pengeluaran wang tunai di ATM tanpa kebenaran menggunakan maklumat kad serta PIN yang dicuri.
Sasaran Tidak Terhad Kepada Bank Tertentu
MyCERT menjelaskan aplikasi ini tidak menyasarkan mana-mana bank secara khusus, sebaliknya mengeksploitasi kad bank fizikal pengguna. Ia boleh membaca kad tanpa sentuh daripada rangkaian pembayaran utama termasuk MyDebit, Visa, Mastercard, American Express dan JCB.
Oleh itu, mana-mana kad bank di Malaysia yang disentuhkan pada telefon yang memasang aplikasi tersebut berisiko terjejas. Ini termasuk kad yang dikeluarkan oleh Maybank, CIMB, Public Bank, RHB, Hong Leong Bank, AmBank, Bank Islam, BSN, Affin Bank, Alliance Bank, Bank Rakyat dan lain-lain.
Jangan Pasang Aplikasi, Segera Sekat Kad Jika Terjejas
Sehubungan itu, pengguna dinasihatkan supaya tidak memasang aplikasi “BNM Mobile Security” atau mana-mana aplikasi yang diminta untuk dipasang melalui panggilan telefon. Pengguna juga tidak sepatutnya menyentuhkan kad bank pada telefon apabila diarahkan oleh pemanggil atau aplikasi.
MyCERT turut menegaskan BNM dan pihak bank tidak pernah meminta PIN kad bank daripada pengguna. Aplikasi “BNM Mobile Security” juga tidak wujud dan tidak diedarkan melalui saluran rasmi BNM.
Sekiranya sudah memasang aplikasi tersebut, pengguna disarankan supaya segera menyekat semua kad bank, menukar PIN, menyahpasang aplikasi berkenaan dan menjalankan imbasan keselamatan pada telefon.
Mangsa juga boleh membuat laporan kepada Pusat Respons Penipuan Kebangsaan (NSRC) melalui talian 997 serta Cyber999.