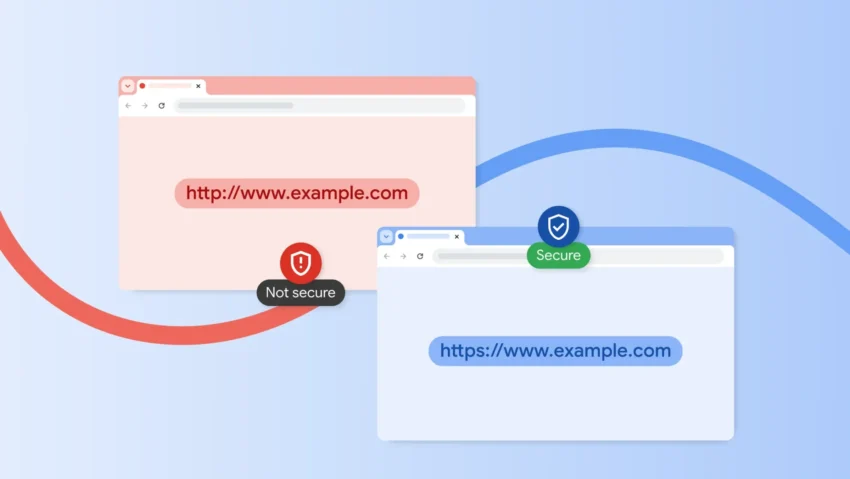
Sambungan HTTP yang tidak selamat boleh mendedahkan pengguna kepada risiko seperti perisian hasad, pancingan data (phishing) dan pengintipan komunikasi. Dalam keadaan tertentu, penyerang juga boleh menyuntik kandungan berniat jahat ke dalam sesi pelayaran tanpa disedari pengguna.
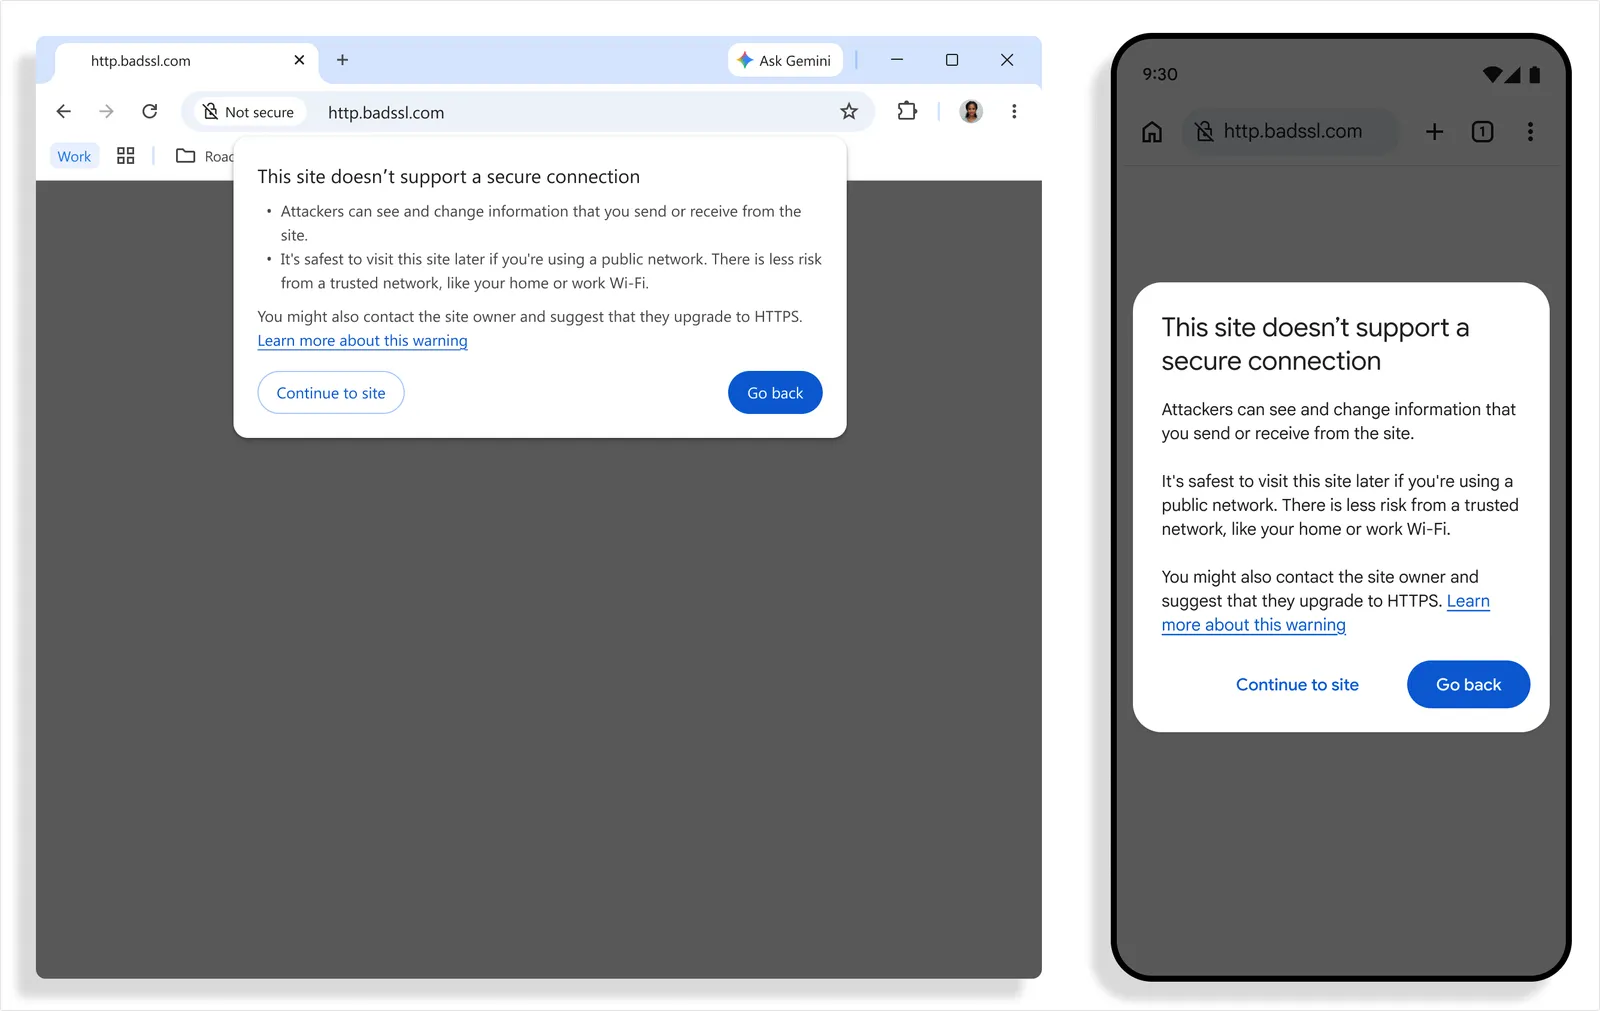
Bagi mengurangkan risiko tersebut, Google kini melancarkan perubahan yang membolehkan Chrome meminta kebenaran pengguna secara jelas sebelum membuat sambungan ke laman web yang menggunakan HTTP tidak selamat.
Sebelum ini, ciri ini telah diaktifkan untuk pengguna yang menggunakan mod Enhanced Protection dalam Safe Browsing, tetapi kini diperluas kepada semua pengguna Chrome secara default.
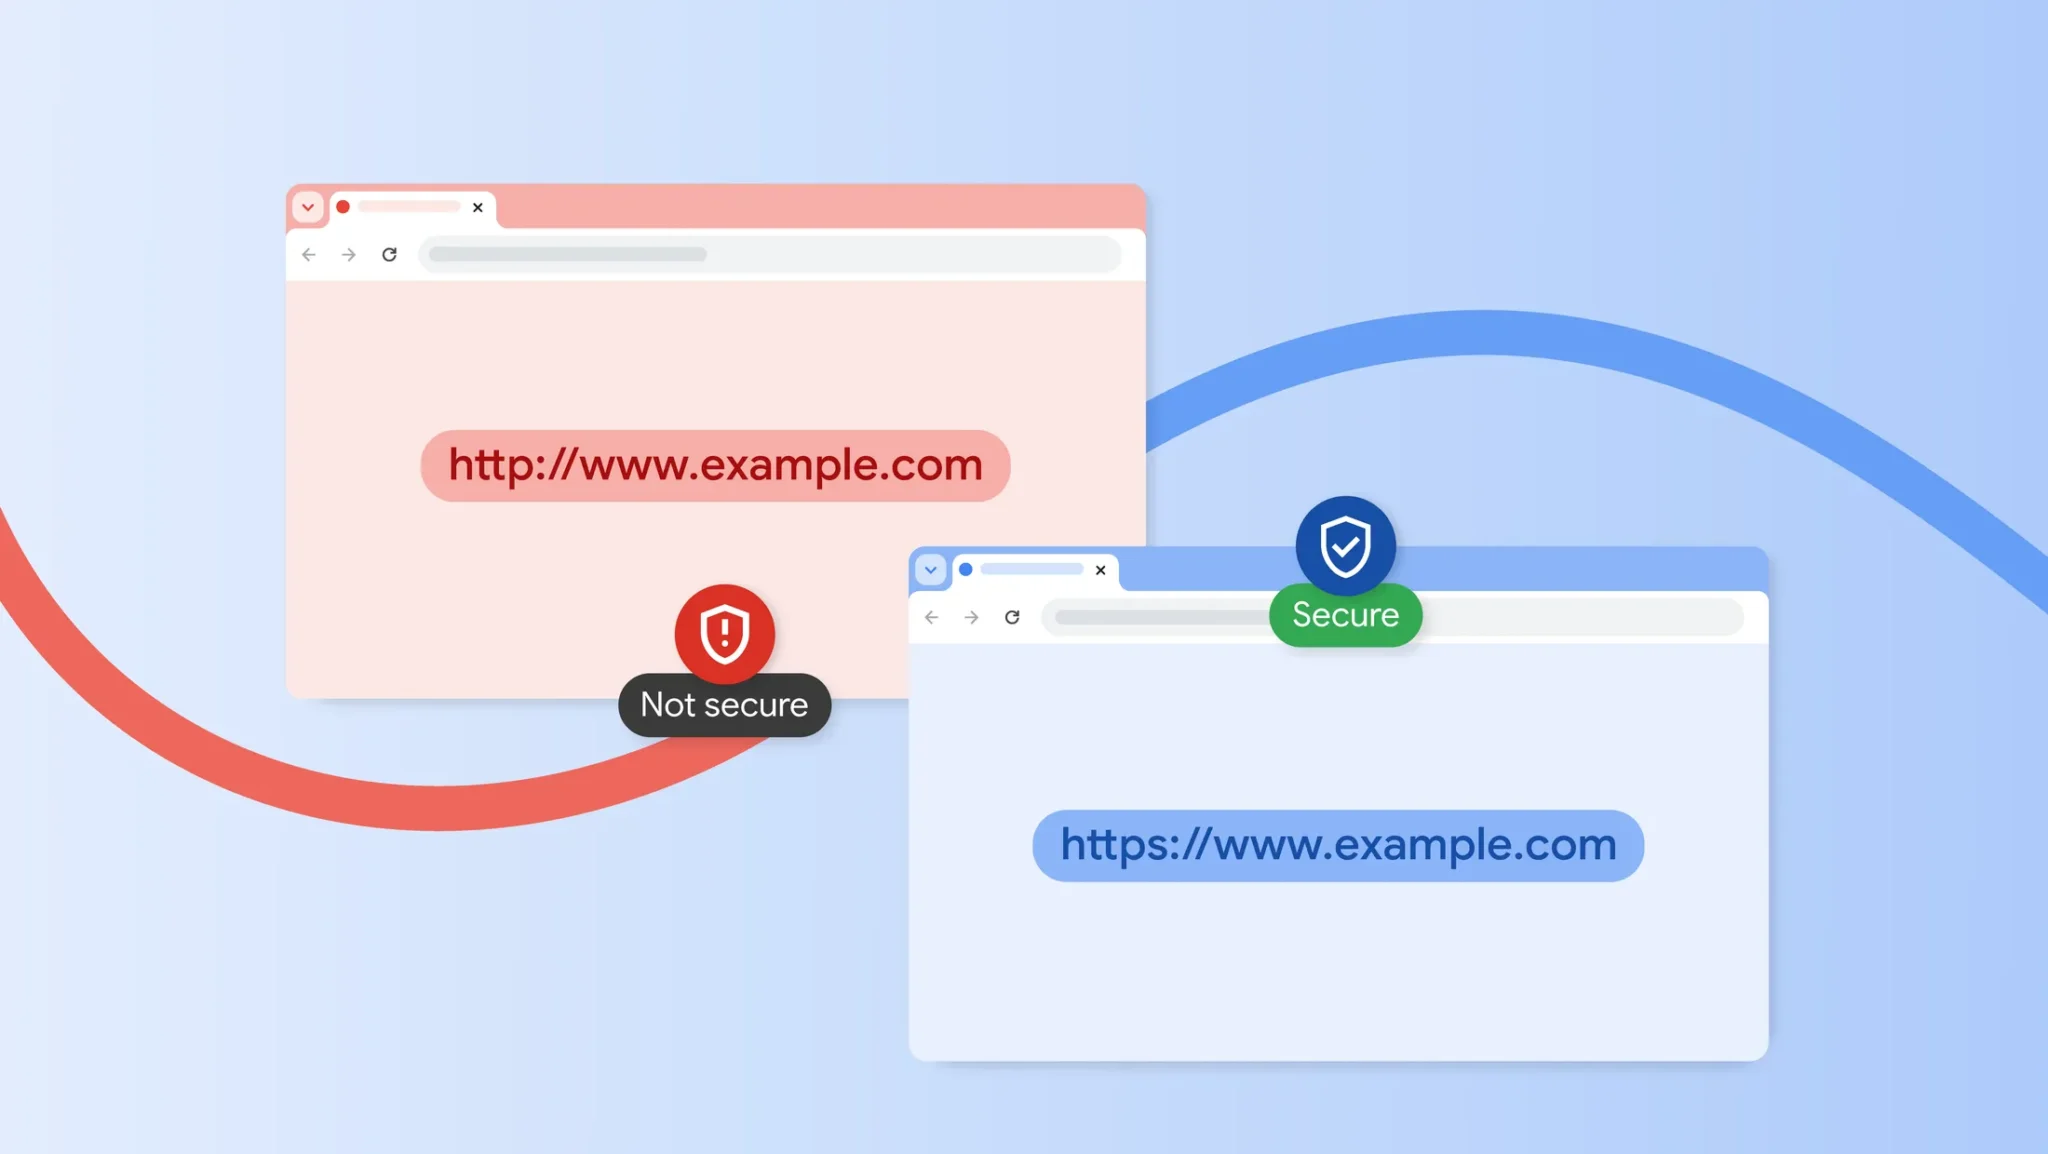
Langkah ini menambah perlindungan berbanding pendekatan terdahulu yang bergantung pada label “Not Secure” untuk menandakan laman yang tidak menggunakan HTTPS. Label tersebut mungkin boleh terlepas daripada perhatian pengguna, selain pengguna hanya dimaklumkan selepas sambungan dan data mereka terdedah kepada risiko.
Melalui perubahan baharu ini, Chrome akan meminta pengguna meluluskan sambungan HTTP ketika mereka mengakses sesuatu laman web buat kali pertama. Selepas kebenaran diberikan, amaran yang sama tidak akan dipaparkan lagi sehingga pengguna tidak melayari laman tersebut selama sekurang-kurangnya dua minggu.
Secara default, amaran ini juga tidak akan dipaparkan pada laman yang tidak boleh mendapatkan sijil HTTPS yang dipercayai secara umum. Ini termasuk nama hos seperti intranet/ dan alamat IP lokal seperti 192.168.0.1, yang lazimnya digunakan untuk mengkonfigurasi penghala Wi-Fi rumah atau peranti seumpamanya.
Menurut Google, hos sedemikian biasanya mempunyai risiko serangan yang lebih rendah kerana penyerang perlu berada dalam rangkaian tempatan yang sama untuk mengubah trafik tersebut.
Google menjangkakan bilangan amaran akan terus berkurangan apabila semakin banyak laman web beralih kepada HTTPS. Langkah ini merupakan sebahagian daripada usaha syarikat itu untuk menjadikan Chrome secara default lebih selamat daripada serangan rangkaian.