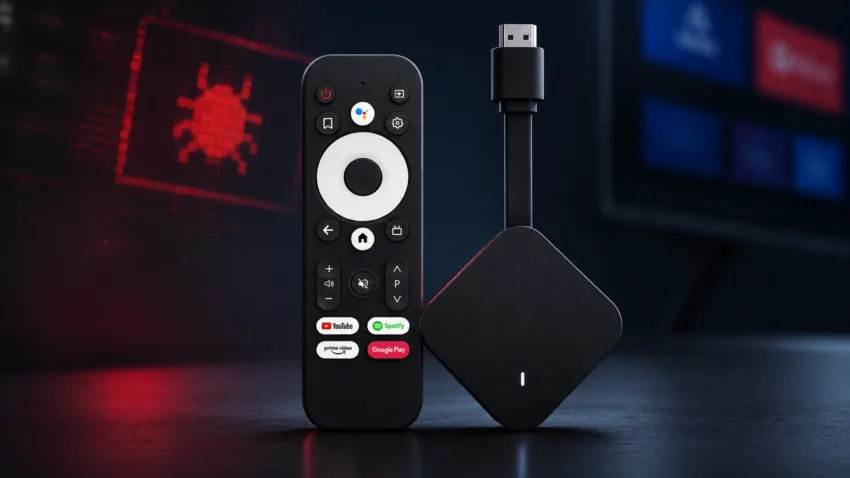
Google mendedahkan salah satu pengeluar peranti Android yang pernah bekerjasama dengannya, Videostrong Technology Co., didakwa memasang pintu belakang (backdoor) secara tersembunyi dalam perantinya sebelum menjadikannya sebahagian daripada botnet XCPE.
Botnet ialah rangkaian peranti yang dijangkiti perisian hasad dan boleh dikawal dari jauh oleh penjenayah siber tanpa pengetahuan pemiliknya.
Dalam kes ini, lebih 1.3 juta set-top box (STB) telah dimasukkan ke dalam botnet tersebut, dengan majoritinya merupakan kotak penstriman Android TV. Google turut menemui beberapa peranti IoT berasaskan Android yang dijangkiti, termasuk peranti telekesihatan, mesin karaoke dan papan tanda digital.
Pintu belakang dalam firmware
Menurut Google Threat Intelligence Group (GTIG), Videostrong yang berpangkalan di Shenzhen, China, dipercayai sengaja membangunkan, memasang dan mengendalikan pintu belakang itu untuk menjana keuntungan. Syarikat berkenaan didakwa menjual akses kepada kumpulan penjenayah siber, yang kemudiannya menggunakan peranti terjejas untuk menjalankan pelbagai aktiviti berbahaya.
Antaranya termasuk penipuan iklan, mencuri maklumat sensitif dan menggunakan sambungan internet pengguna sebagai sebahagian daripada rangkaian proksi kediaman. Melalui rangkaian ini, trafik internet pihak ketiga boleh disalurkan menggunakan sambungan internet pengguna tanpa pengetahuan atau kebenaran mereka.
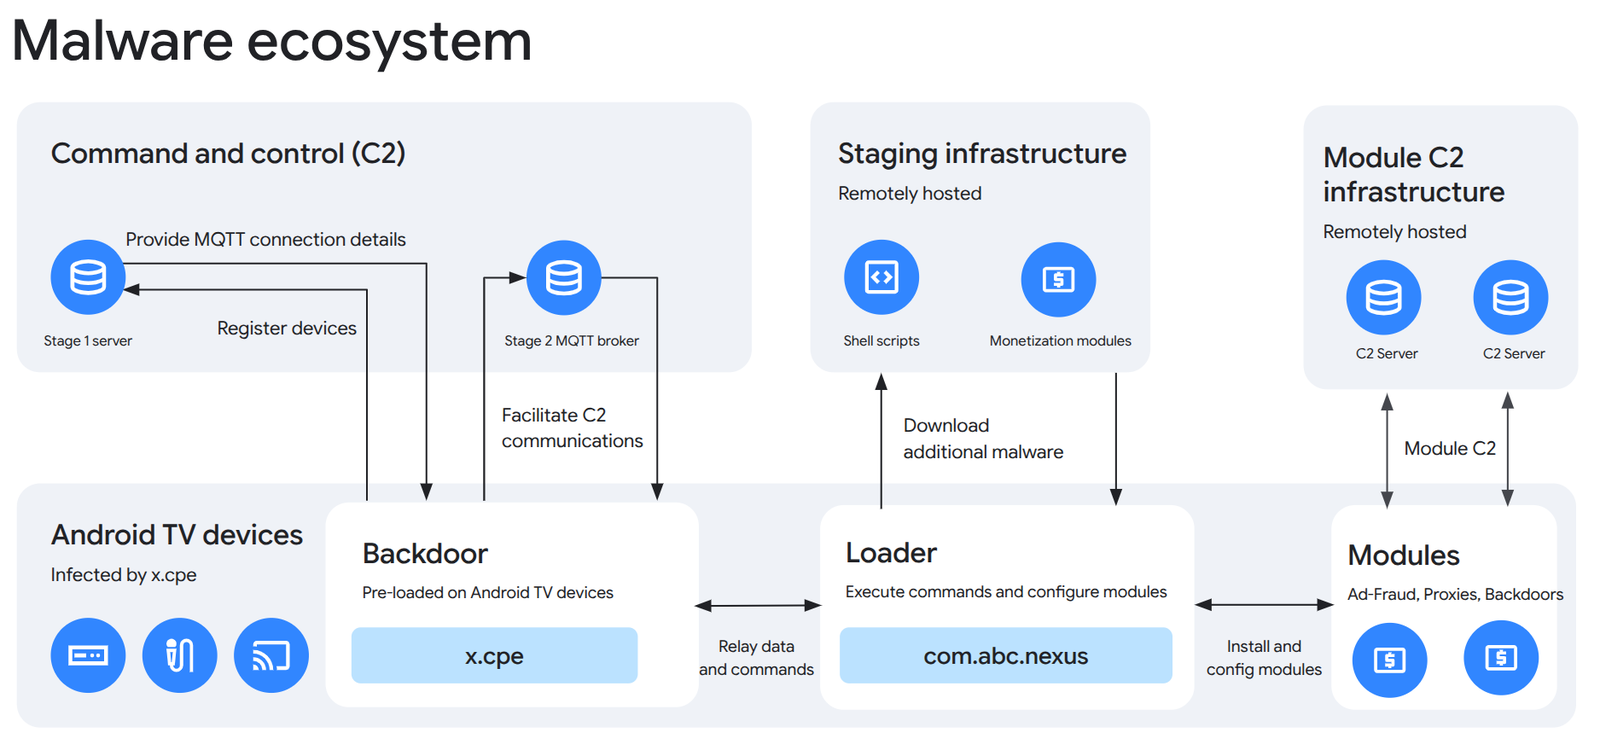
Google menjelaskan perisian hasad berkenaan telah dimuatkan terus dalam firmware pelbagai jenama dan model peranti selama beberapa tahun.
Walaupun pengeluar peranti (OEM) diwajibkan menjalani ujian keserasian dan keselamatan Google, Videostrong dipercayai menggunakan teknik penyamaran kod (obfuscation) untuk mengeksploitasi kelompangan dalam ujian tersebut. Teknik ini membolehkan kod berniat jahat dimuatkan selepas peranti dihidupkan buat kali pertama.
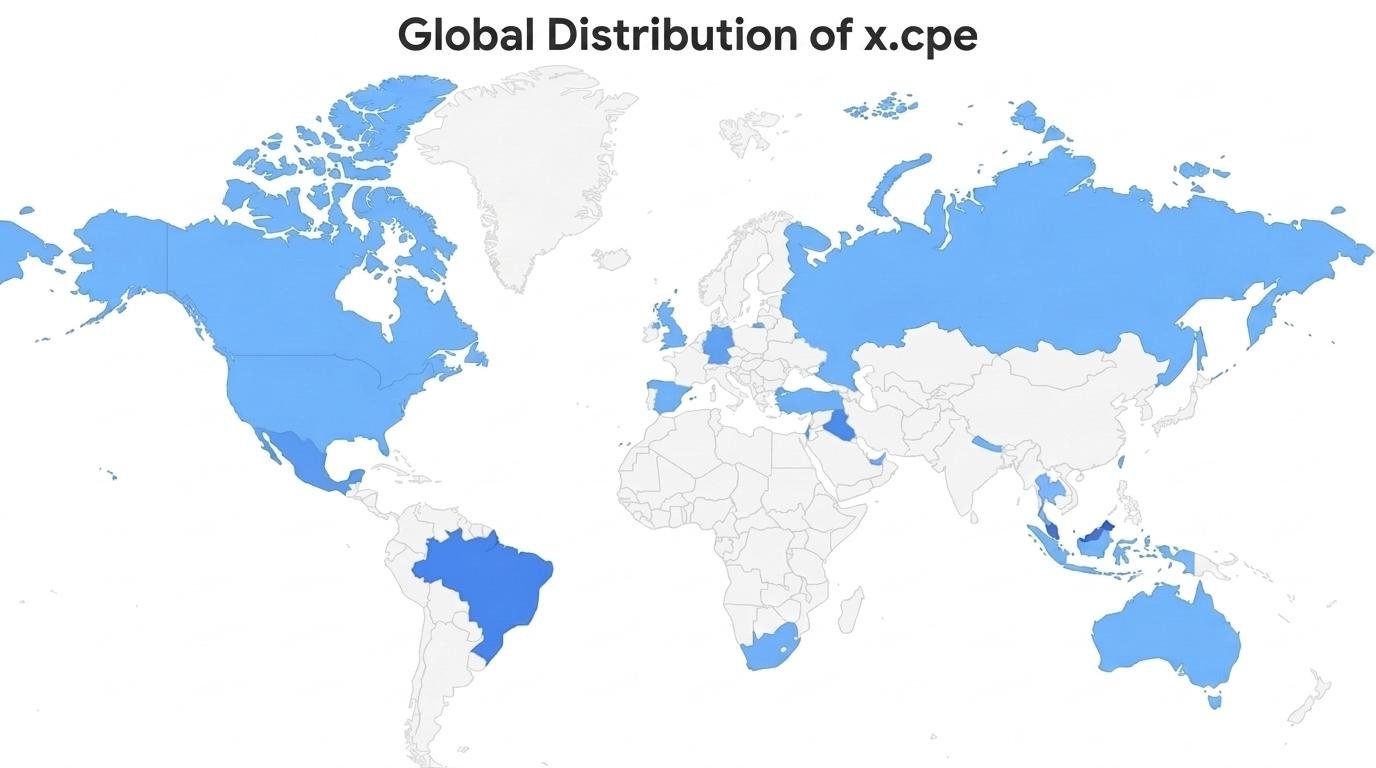
Dalam siasatan berasingan, firma keselamatan siber Synthient turut menemui beberapa bukti yang mengaitkan operasi tersebut dengan Videostrong. Antaranya termasuk penemuan XCPE pada sebuah kotak Android TV MECOOL KM9PRO Max yang dibeli pada penghujung 2025.
Tindakan Google
Susulan penemuan itu, Google telah menamatkan kerjasama dengan Videostrong serta melarang syarikat tersebut dan entiti berkaitannya daripada menghasilkan atau menjual peranti Android yang diperakui Google. Larangan itu turut meliputi pembekalan perisian kepada pengeluar lain yang mempunyai pensijilan Google.
Selain itu, Google membuat perubahan pada proses semakan sedia ada bagi mengelakkan kejadian serupa berulang. Syarikat itu juga mengambil tindakan undang-undang untuk menutup domain dan pelayan yang digunakan Videostrong bagi mengawal botnet serta memasang modul perisian hasad. Tindakan turut diambil terhadap domain arahan dan kawalan (C2) yang digunakan oleh lebih sedozen keluarga malware lain yang dipasang melalui pintu belakang XCPE.
Menurut Google, penutupan domain C2 tersebut dijangka melumpuhkan akses kepada sekurang-kurangnya 10 juta lagi peranti yang telah dikompromi.