Menu
WISER.MY
  • Pergi ke Wiser.my
  • Berita
  • Ulasan
  • Trivia
  • Tips Gajet
  • Promosi
  • Youtube
  • Senarai
  • Harga
  • Hubungi Kami
WISER.MY
Ribuan Telefon Android Murah Dikesan Sudah Dipasang ‘Malware’ Sebelum Dijual

Ribuan Telefon Android Murah Dikesan Sudah Dipasang ‘Malware’ Sebelum Dijual

Diterbitkan Oktober 12, 2026 ยท Dikemas kini Oktober 15, 2026 oleh ariff bukhari

Satu penyiasatan oleh pakar keselamatan peranti pintar dari Bitdefender telah mendedahkan kewujudan perisian hasad (malware) dikenali sebagai Midnight Mimosa.

Apa yang mengejutkan adalah malware itu dipercayai telah dipasang terus ke dalam sistem sesetengah telefon Android murah sebelum ia sampai ke tangan penggunanya.

Penemuan ini sekali gus menimbulkan kebimbangan kerana peranti berkenaan boleh dikompromi sebaik sahaja dihidupkan buat kali pertama.
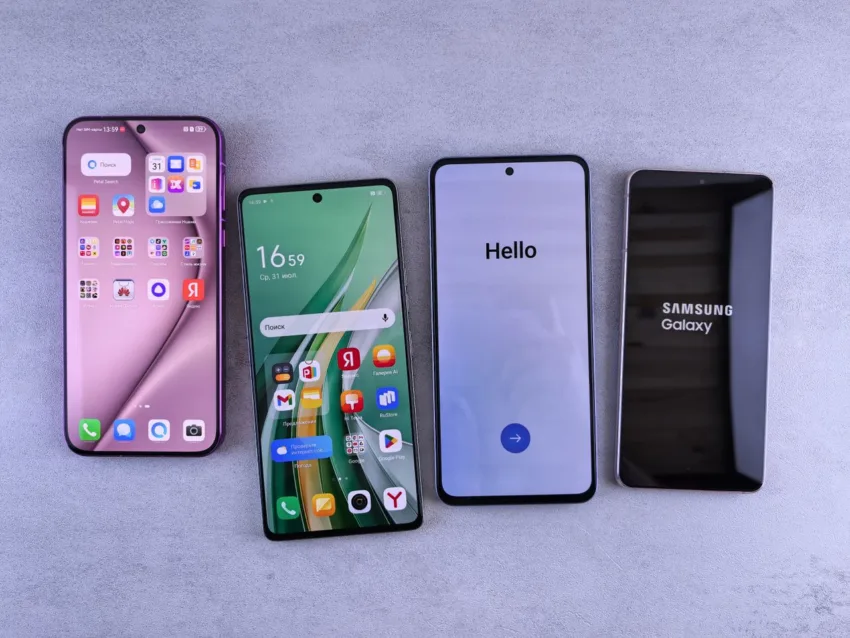
Ribuan Telefon Android Murah Dikesan Sudah Dipasang ‘Malware’ Sebelum Dijual
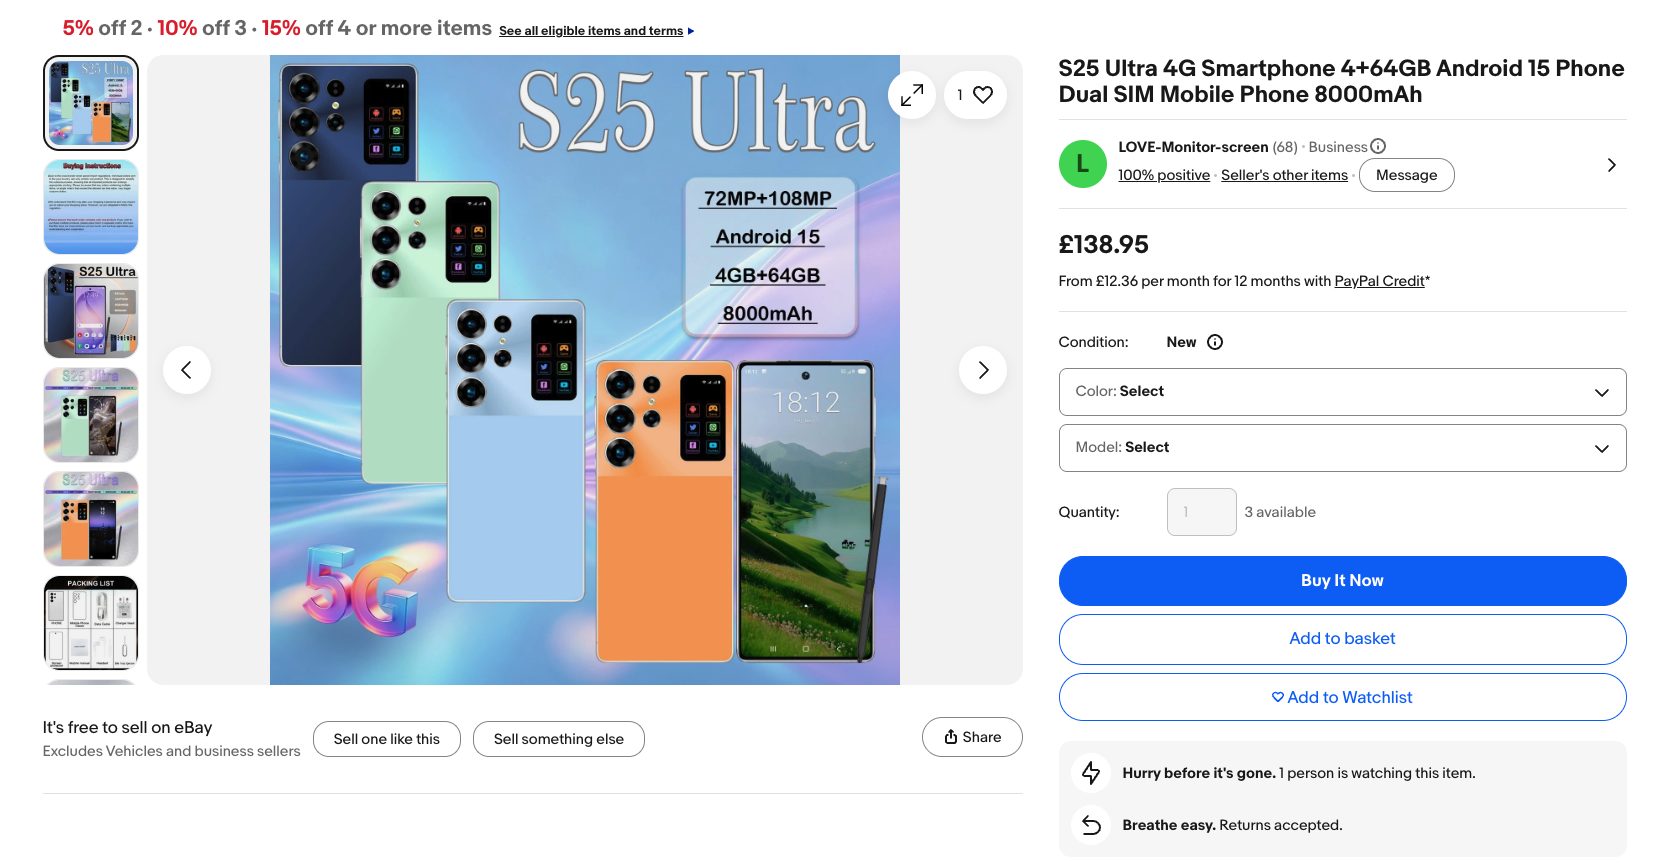
Nama model seperti S24 Ultra, S25 Ultra dan S26 Ultra, muncul dalam data analisis BitDefender sebagai model premium tapi dikuasakan cip MediaTek berkos rendah.

Menurut laporan tersebut, malware berkenaan beroperasi sebagai aplikasi sistem yang mempunyai keistimewaan tinggi dalam peranti.

Ini membolehkannya memasang atau membuang aplikasi, memberi kebenaran akses secara automatik serta memuat turun arahan baharu daripada pelayan kawalan tanpa pengetahuan pengguna.
Ribuan Telefon Android Murah Dikesan Sudah Dipasang ‘Malware’ Sebelum Dijual
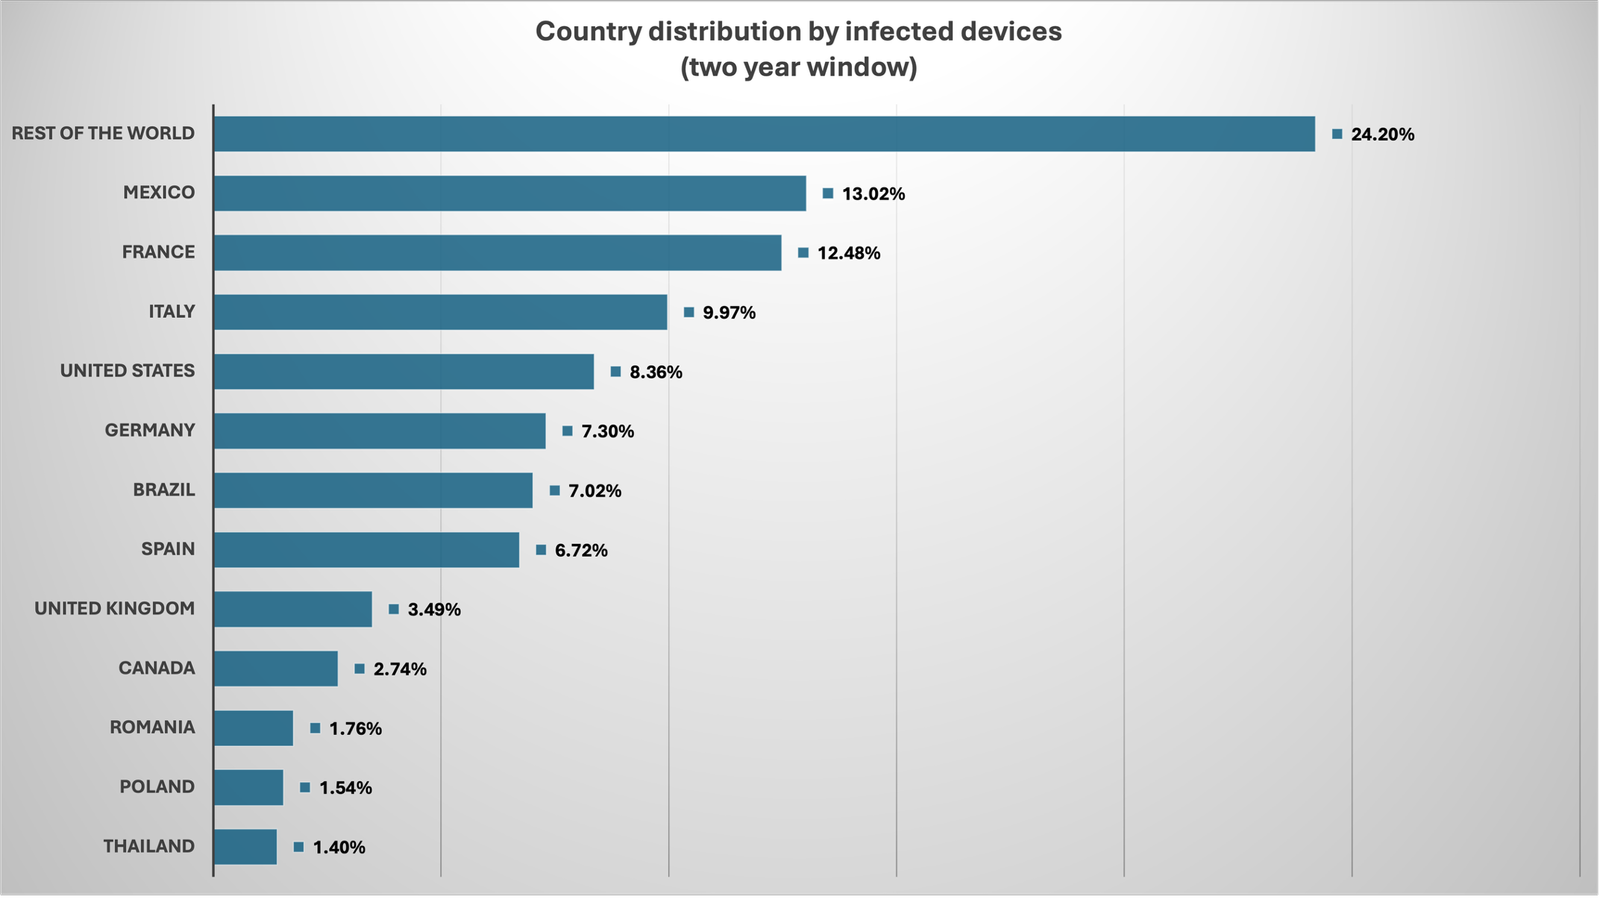
Penyelidik mendapati kempen ini telah menjejaskan ribuan peranti di lebih 150 negara.

Lebih membimbangkan, malware ini turut mampu memanipulasi tetapan peranti termasuk mengaktifkan dan menyahaktifkan Google Play Store bagi mengelakkan pengesanan.

Ia juga boleh mendapatkan akses kepada notifikasi, mesej SMS dan fungsi aksesibiliti yang memberikan kawalan lebih luas terhadap telefon mangsa.

Kebanyakan peranti terlibat terdiri daripada telefon Android berharga murah, peranti tiruan yang menyerupai model premium serta beberapa peranti bajet yang dijual menerusi platform dalam talian.
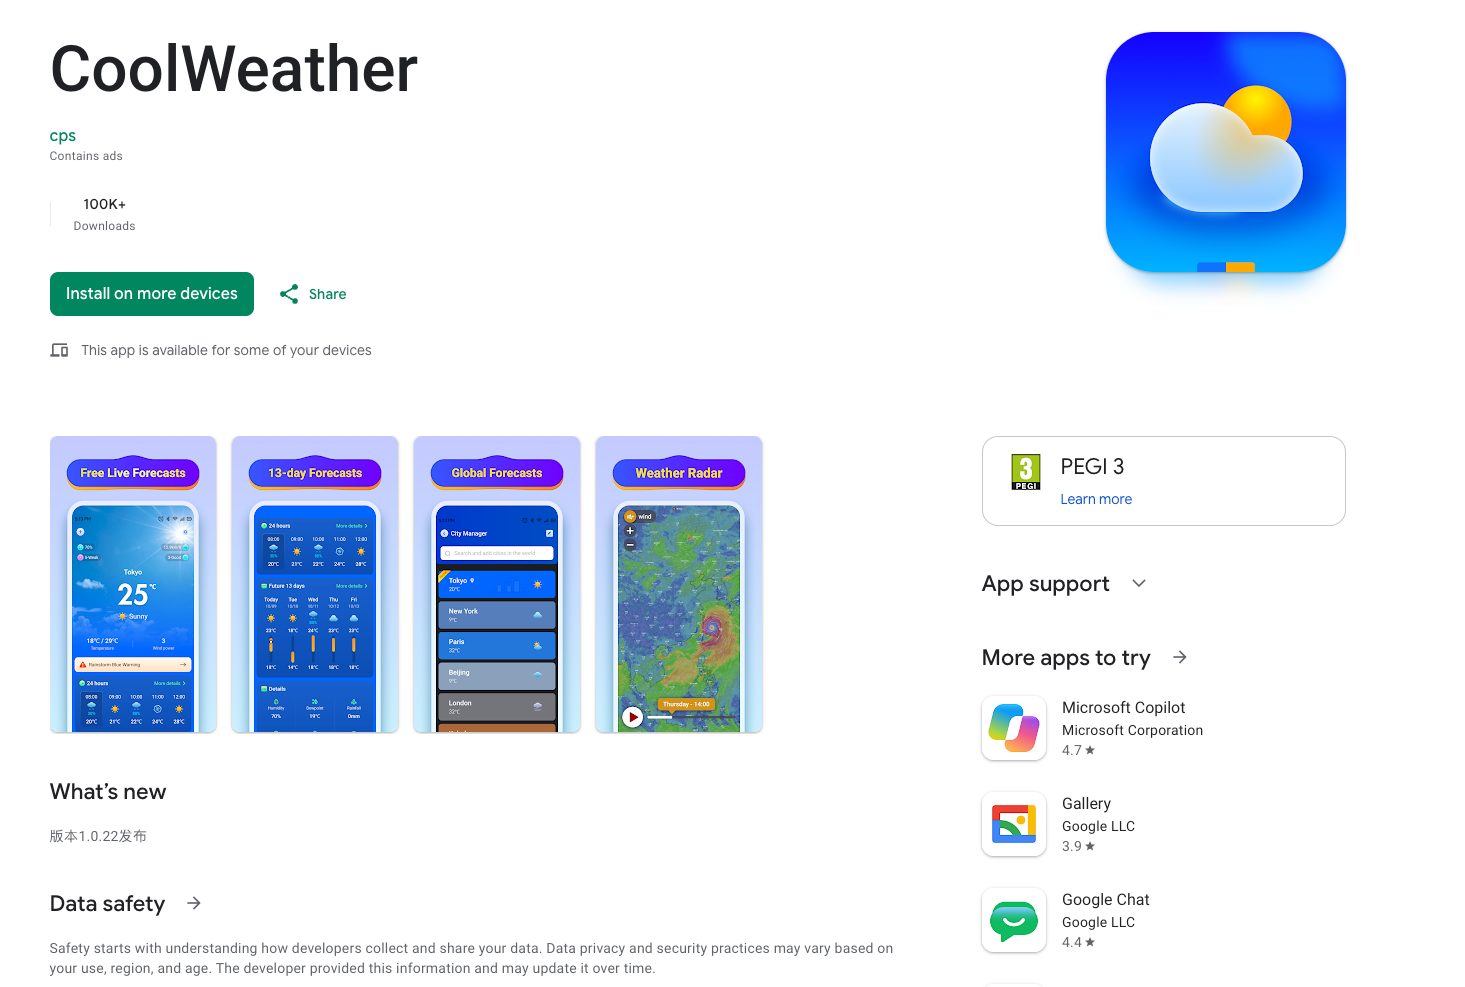
Ribuan Telefon Android Murah Dikesan Sudah Dipasang ‘Malware’ Sebelum Dijual
Bitdefender turut mengenal pasti beberapa aplikasi yang mempunyai kaitan dengan infrastruktur kempen tersebut di Google Play. Ini ialah contoh salah satu aplikasi yang disenaraikan dalam Google Play Store yang berkomunikasi dengan pelayan dan perisian hasad yang sama.

Matlamat utama operasi ini dipercayai untuk menjana pendapatan melalui penipuan iklan digital, mengumpul maklumat peranti dan menggunakan telefon mangsa sebagai sebahagian daripada rangkaian botnet.

Walaupun punca sebenar malware itu dimasukkan ke dalam rantaian bekalan masih belum dapat dipastikan, penemuan ini menjadi peringatan penting kepada pengguna supaya berhati-hati ketika membeli telefon Android yang dijual pada harga terlalu murah atau daripada penjual yang tidak dikenali.

Berkaitan

  • Penyelidik Guna Teknologi Awan Kesan Dan Buang 'Malware' Dari Peranti Android
  • Elak Beli Tablet Android Murah Ini, Dilapor Tersedia Pasang Perisian Hasad
  • vivo X300 FE VS vivo X300 Ultra: Sama DNA ZEISS, Tapi Ini Bezanya Yang Anda Wajib Tahu Sebelum Beli

Cari Artikel

Buka artikel ini di Wiser.my
BUKA

Terbaru

  • Projek Pusat Data Tidak Akan Diluluskan Di Negeri Yang Kekurangan Bekalan Air - Johari Ghani
  • Siri vivo X500 Dijual Mulai 3 November, Tawar Ganjaran Lebih RM3,400
  • Straw Kertas Tidak Semestinya Lebih Mesra Alam Daripada Plastik - Kajian Penyelidik Korea Selatan
  • Scammer Dilapor Ambil Kesempatan 'Hype' Emulator PS5 Dengan Sebar Malware Kepada PC Pemain
  • China Nafi Dakwaan Jensen Huang Jadi Sasaran Pengintipan
  • Korea Selatan Rancang Dakwa Pelajar Menipu Dalam Peperiksaan Guna Cermin Mata Pintar
  • Krisis Bekalan Memori Dijangka Lebih Parah Pada 2027 - Samsung
  • Binance Digodam, AS$6.3 Bilion Aset Terjejas Dalam Kecurian Kripto Terbesar
©2026 WISER.MY