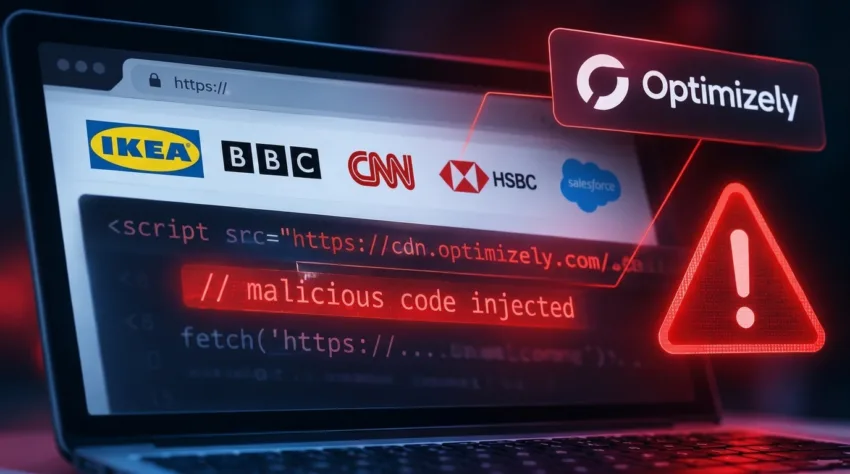
Serangan siber terbaru yang melibatkan platform pengoptimuman laman web Optimizely telah menjejaskan sekurang-kurangnya 178 laman web milik organisasi besar di seluruh dunia.
Menurut penyelidik keselamatan, penyerang berjaya menyuntik kod JavaScript berbahaya ke dalam skrip yang diedarkan melalui Optimizely, sekali gus mendedahkan pelawat laman web kepada pelbagai risiko keselamatan.
Antara organisasi yang terkesan termasuklah syarikat dan jenama terkenal seperti Zoom, BBC, CNN, IKEA, HSBC, Salesforce, GitLab, Equifax, Air France-KLM, Ledger dan Peacock.
Oleh kerana laman web ini menggunakan skrip daripada pembekal pihak ketiga yang dipercayai, pengguna tidak menyedari bahawa mereka sedang memuat turun kod berbahaya ketika melayari laman berkenaan.
Kod malware tersebut direka untuk melakukan beberapa aktiviti berbahaya, termasuk mencuri maklumat kad pembayaran, mengumpul kuki pelayar, mengambil tangkap skrin peranti mangsa serta menukar alamat dompet mata wang kripto kepada alamat milik penyerang.
Penyelidik turut mengesahkan bahawa sejumlah dana kripto berjaya dicuri hasil serangan tersebut.
Lebih membimbangkan, malware itu juga menyasarkan pengguna iPhone dan iPad dengan cuba memuatkan kit eksploit tertentu yang boleh mengambil kesempatan terhadap kelemahan sistem iOS.
Walau bagaimanapun, peranti yang menggunakan versi iOS terkini dan telah dikemas kini dipercayai tidak terdedah kepada eksploit yang dikenal pasti.
Punca sebenar pencerobohan masih dalam siasatan.
Penyelidik belum dapat mengesahkan sama ada sistem Optimizely sendiri telah dikompromi atau jika penyerang memperoleh akses melalui kelayakan akaun pelanggan yang dicuri.
Insiden ini menunjukkan bahaya serangan rantaian bekalan digital, di mana penjenayah siber tidak perlu menggodam setiap organisasi secara berasingan.
Sebaliknya, mereka hanya perlu menembusi satu pembekal perkhidmatan yang digunakan secara meluas untuk mencapai mangsa dalam skala besar.