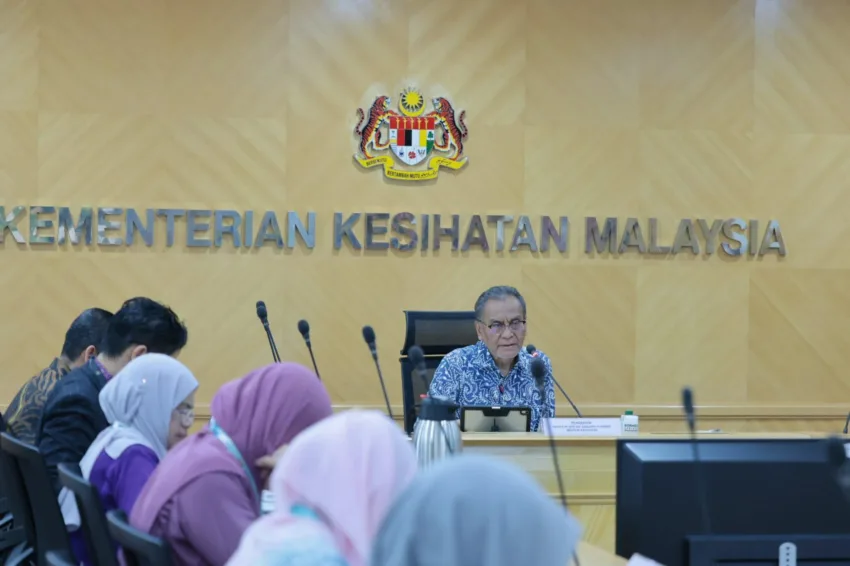
Kementerian Kesihatan Malaysia (KKM) mengesahkan semua sistem operasi utama serta perkhidmatan rawatan pesakit di seluruh negara tidak terjejas susulan dakwaan insiden keselamatan siber yang dikesan pada 12 November lalu.
Menerusi satu kenyataan media, KKM memaklumkan bahawa orang ramai boleh meneruskan janji temu kesihatan dan rawatan di semua fasiliti kesihatan kementerian itu seperti biasa tanpa sebarang kerisauan.
Menurut siasatan awal Pasukan Tindak Balas Insiden Keselamatan Komputer (CSIRT) KKM, insiden berkenaan tidak melibatkan penyulitan sistem (encryption) terhadap pangkalan data utama kementerian.
Sebaliknya, ia hanya terhad kepada akses tanpa kebenaran ke atas satu platform storan dan perkongsian fail sokongan di sebuah fasiliti KKM.
Sebagai langkah pembendungan segera, capaian awam terhadap platform tersebut telah disekat serta-merta.
KKM turut menguatkuasakan kawalan keselamatan tambahan merangkumi penetapan semula kata laluan pengguna, pengauditan pelayan dan pelaksanaan Pengesahan Pelbagai Faktor (MFA).
Selaras dengan Akta Keselamatan Siber 2024 (Akta 854), KKM kini bekerjasama rapat dengan Agensi Keselamatan Siber Negara (NACSA) bagi memantau situasi tersebut.
Sehubungan itu, KKM meminta supaya orang ramai turutagar bertenang, tidak membuat spekulasi serta tidak memuat turun atau menyebarkan dokumen rasmi kerajaan yang diperoleh secara tidak sah kerana ia merupakan kesalahan serius di sisi undang-undang.