Perisian hasad Emotet pertama kali dikesan pada 2014 sebagai perisian hasad perbankan. Ia kini kembali dikesan aktif sejak November 2021 lalu oleh penyelidik keselamatan dari Palo Alto Networks Unit 42.
Emotet yang dianggap sebagai salah satu daripada perisian hasad paling merbahaya di dunia bukan sahaja kembali aktif mutakhir ini tetapi juga berevolusi dengan mengubah taktik penyebaran dan serangannya.
Menurut penyelidik keselamatan, Emotet kini disebarkan melalui e-mel dalam bentuk fail Excel dengan mengeksploitasi ciri macros Excel apabila ia diaktifkan.
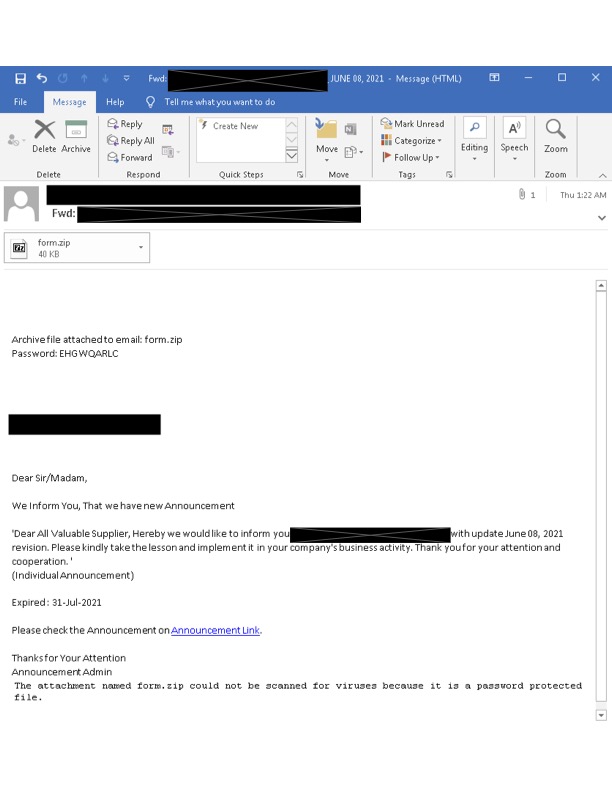
Rajah di atas menunjukan contoh hantaran e-mel oleh botnet perisian hasad Emotet bagi menipu mangsanya.
Ekoran itu, Microsoft telah respon terhadap serangan Emotet dengan mengumumkan akan menyekat ciri macros tersebut dari diaktifkan secara default pada tetapan perisian Office mereka bermula April ini

Sejak November lalu sahaja, sudah lebih daripada 2.7 juta kes serangan Emotet telah dilaporkan berlaku di seluruh dunia.
Dalam bulan November 2021 lalu, sebanyak 90,000 kes melibatkan serangan Emotet telah dikesan.
Kemudian dalam bulan Januari tahun ini sahaja sudah lebih daripada 1.07 juta insiden serangan Emotet telah dikesan.
Manakala dalam bulan Februari tahun ini pula sudah lebih daripada 1.25 juta serangan Emotet telah dikesan.
Malah sebelum ini iaitu pada tahun 2018 dahulu, hanya dalam tempoh sebulan sahaja sekitar 19 juta kes melibatkan jangkitan Emotet telah dikesan berlaku di seluruh dunia.
Emotet menjadikan pengguna komputer Windows sebagai mangsanya. I direka sebagai perisian hasad perbankan yang berupaya menyelinap masuk ke dalam sistem komputer pengguna serta mencuri data peribadi mangsanya.
Selain itu ia juga berupaya memasang perisian hasad lain ke dalam komputer yang dijangkiti.
Penyelidik menyatakan, Emotet akan sentiasa berevolusi taktik serangannya bagi mengelakkan ia daripada dikesan perisian antivirus komputer. Sekaligus akan terus kekal menghantui pengguna Windows seluruh dunia untuk tempoh yang lama.
Sumber: Palo Alto Networks, Microsoft, Threat Post, Kyodo news, Kaspersky
Baca juga: