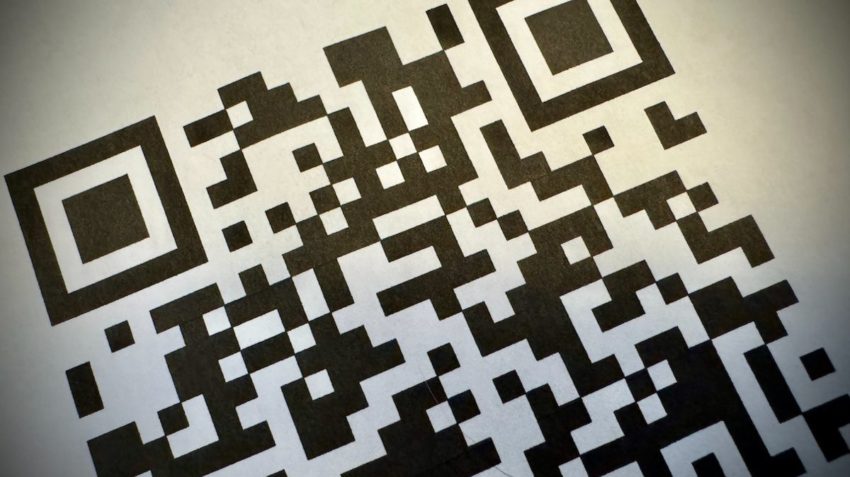
Tindakan cuai mengimbas kod atau menekan pautan mencurigakan boleh mendedahkan pengguna kepada risiko kebocoran data peribadi. Ia berlaku apabila penjenayah siber memanipulasi kod QR palsu bersama pautan pendek.
Taktik itu, dikenali sebagai QR Phishing atau quishing, membawa pengguna ke laman web palsu atau aplikasi berbahaya bagi mencuri maklumat sensitif seperti nama pengguna, kata laluan dan butiran perbankan dengan menyamar sebagai entiti dipercayai.
Timbalan Dekan Akademik dan Teknologi Malaysian Institute of Information Technology, Universiti Kuala Lumpur Dr Shafiza Mohd Shariff berkata satu klik cuai juga boleh mendedahkan pengguna kepada penipuan lebih canggih seperti deepfake dan voice phishing menggunakan teknik penyamaran (spoofing).
Penipuan melalui pautan palsu dan kod QR membolehkan scammer mencuri data peribadi mangsa serta memasukkan perisian hasad yang membolehkan mereka mempunyai kawalan penuh ke atas peranti… Ramai tertipu dengan laman sesawang perbankan tiruan yang menggunakan alamat domain dan rupa seakan sama dengan alamat sebenar.
Bagi penipuan spoofing, penjenayah yang memperoleh nombor telefon mangsa boleh menukar ID pemanggil supaya kelihatan seperti nombor dikenali, lengkap dengan voice cloning untuk meniru suara sebenar bagi penipuan peribadi atau korporat.
Shafiza menasihatkan pengguna agar tidak mengimbas atau menekan pautan yang diterima tanpa semakan.
“.. boleh menggunakan plugin pengesan phishing pada pelayar dan menyemak pautan di phishtank.com atau virustotal.com, jangan klik pautan daripada mesej atau e-mel yang tidak disahkan, buat carian untuk sahkan kesahihan mesej dan periksa ciri keselamatan laman seperti ikon mangga dan “HTTPS” serta memasang perisian antivirus pada telefon sekiranya berkemampuan.”
Dalam pada itu, beliau turut menasihati pengguna yang pernah menjadi mangsa penipuan supaya menggunakan kata laluan baharu bagi setiap aplikasi yang digunakan dan melakukan imbasan perisian hasad jika mempunyai perisian antivirus.
Sumber: BERNAMA