Sebelum ini, kita sering mendengar istilah ‘phishing‘ (pancingan data) iaitu sejenis serangan siber yang menggunakan e-mel palsu, mesej teks, panggilan telefon atau laman sesawang untuk memperdaya individu supaya berkongsi data sensitif, memuat turun perisian hasad, atau mendedahkan diri mereka kepada penjenayah siber.
Tetapi kini, muncul satu lagi istilah baharu dalam insiden serangan siber yang semakin meningkat dinamakan sebagai ‘mishing‘.
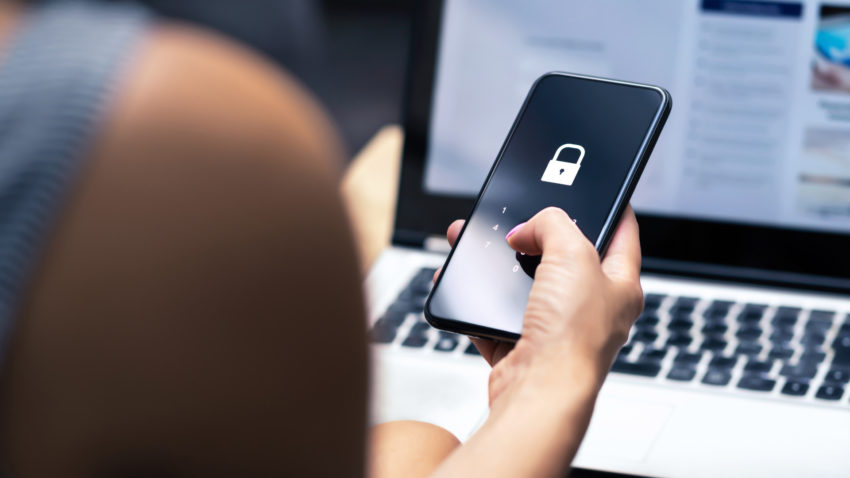
Menurut makmal keselamatan siber Zimperium, ‘mishing‘ ialah serangan siber yang menyasarkan peranti mudah alih dan aplikasinya untuk menipu pengguna, mencuri maklumat sensitif, dan menembusi rangkaian korporat.
Berasal daripada gabungan 2 perkataan iaitu “mobile” dan “phishing,” mishing mengeksploitasi SMS, panggilan suara, dan kod QR untuk memperdaya mangsa.
Penyelidikan Zimperium telah mengenal pasti vektor serangan utama yang membentuk 4 taktik mishing yang biasa digunakan:
- Serangan melalui e-mel yang hanya aktif jika dibuka dari peranti mudah alih. Jika dibuka di komputer, pengguna dialihkan ke laman selamat.
- Serangan melalui SMS yang menipu mangsa untuk mengklik pautan berbahaya atau berkongsi data sensitif, sering digunakan untuk menyebarkan perisian hasad..
- Panggilan suara palsu untuk memperdaya mangsa mendedahkan maklumat peribadi atau kewangan, kini semakin canggih dengan bantuan AI.
- Serangan melalui kod QR berbahaya yang mengarahkan pengguna ke laman phishing atau laman yang mengandungi perisian hasad.
Tidak seperti serangan phishing tradisional, mishing mengeksploitasi kelemahan khusus peranti mudah alih:
- Saiz skrin yang kecil, menjadikan URL mencurigakan lebih sukar dikesan.
- Antaramuka berasaskan sentuhan, mengurangkan keupayaan pengguna untuk memeriksa URL dengan teliti.
- Saluran pemesejan khusus mudah alih, seperti SMS, aplikasi pemesejan, dan kod QR, yang sering dipercayai dan digunakan dalam interaksi harian.
- Kepercayaan semula jadi pengguna terhadap peranti mudah alih, mengurangkan kewaspadaan dan meningkatkan kemungkinan ditipu.
Faktor-faktor ini menunjukkan mishing bukan sekadar adaptasi mudah alih bagi serangan phishing tradisional—ia adalah kategori ancaman yang direka khusus untuk persekitaran mudah alih.
Keadaan ini sekali gus memberi ancaman besar kepada organisasi dan sektor awam, menjadikan kesedaran tentang risikonya penting untuk melindungi data dan keselamatan mudah alih.
Sumber: zLabs Mishing Repor