Kebocoran kata laluan terbesar dalam sejarah yang digelar ‘RockYou2024‘ telah berlaku pada 4 Julai 2024.
Ia melibatkan sejumlah 9,948,575,739 kata laluan unik yang didedahkan dalam teks biasa, disifatkan penyelidik keselamatan dari Cybernews yang menemuinya sebagai kebocoran kompilasi kata laluan terbesar dalam sejarah yang pernah dilihat mereka yang didedah di forum penggodaman terkemuka.
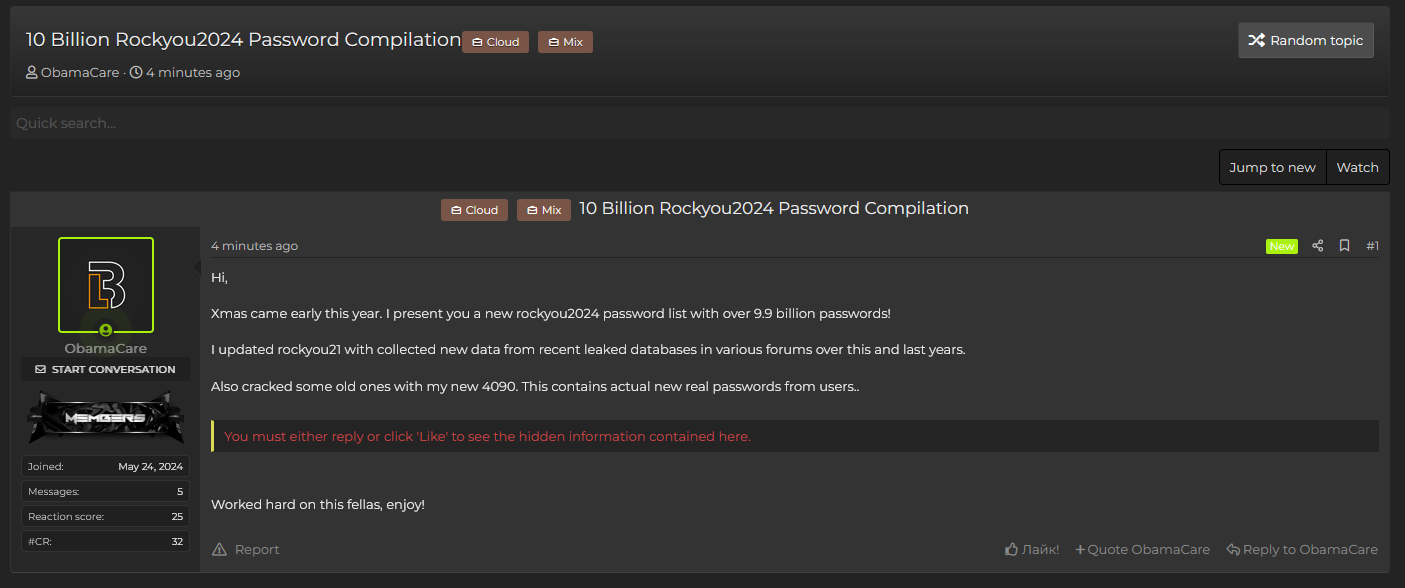
Pasukan keselamatan itu merujuk kepada kata laluan yang disertakan dalam kebocoran RockYou2024 dengan data daripada Pemeriksa Kata Laluan Bocor Cybernews, yang mendedahkan bahawa kata laluan ini datang daripada gabungan kebocoran data lama dan baharu.
“Pada dasarnya, kebocoran RockYou2024 ialah kompilasi kata laluan dunia sebenar yang digunakan oleh individu di seluruh dunia. Mendedahkan bahawa banyak kata laluan untuk pelaku ancaman secara ketara meningkatkan risiko serangan credential stuffing. ” Penyelidik Cybernews.
Serangan credential stuffing boleh merosakkan pengguna dan perniagaan dengan teruk.
Pasukan penyelidik itu menjelaskan, pelakon ancaman boleh mengeksploitasi kompilasi kata laluan RockYou2024 untuk melakukan serangan kekerasan dan mendapatkan akses tanpa kebenaran kepada pelbagai akaun dalam talian yang digunakan oleh individu yang menggunakan kata laluan yang disertakan dalam set data.
Menurut analisis pasukan RockYou2024, penyerang membangunkan set data dengan menjelajah internet untuk kebocoran data, menambah 1.5 bilion kata laluan lagi dari 2021 hingga 2024 dan meningkatkan set data sebanyak 15 peratus.
Pasukan Cybernews percaya bahawa penyerang boleh menggunakan kompilasi RockYou2024 yang berkekuatan sepuluh bilion itu untuk menyasarkan mana-mana sistem yang tidak dilindungi daripada serangan.
Ini termasuk segala-galanya daripada perkhidmatan dalam talian dan luar talian dan perkakasan industri.
Ekoran itu, mereka mengesyorkan pengguna supaya segera menetapkan semula kata laluan baharu untuk semua akaun yang dikaitkan dengan kata laluan yang bocor dan tidak digunakan semula merentas berbilang platform.
Anda juga dinasihat mengaktifkan pengesahan berbilang faktor (MFA) serta gunakan perisian pengurus kata laluan untuk menjana dan menyimpan kata laluan kompleks dengan selamat.
Pengurus kata laluan mengurangkan risiko penggunaan semula kata laluan merentas akaun yang berbeza.
Sumber: Cybernews