Penyelidik keselamatan ThreatFabric menemukan sebuah perisian hasad terbaru yang sedang aktif menyerang pengguna telefon pintar Android.
Perisian hasad yang dinamakan sebagai ‘Alien’ itu amat merbahaya kerana didapati ia menyerang pengguna Android dengan mencuri kata laluan daripada kata laluan aplikasi-aplikasi Android.
Selain itu antara keupayaan ‘Alien’ yang lain adalah mengakses log papan kekunci, mencuri data senarai orang hubungan, memasang dan mengaktifkan aplikasi, mempunyai ciri seperti ransomware dengan mengunci skrin peranti, mencuri kod pengesahan 2 faktor (2FA), memulakan pelayar ke laman sesawang tertentu dan banyak lagi.
Berikut adalah senarai penuh keupayaan perisan hasad ‘Alien’ menurut ThreatFabric:-
- Overlaying: Dynamic (Local injects obtained from C2)
- Keylogging
- Remote access
- SMS harvesting: SMS listing
- SMS harvesting: SMS forwarding
- Device info collection
- Contact list collection
- Application listing
- Location collection
- Overlaying: Targets list update
- SMS: Sending
- Calls: USSD request making
- Calls: Call forwarding
- Remote actions: App installing
- Remote actions: App starting
- Remote actions: App removal
- Remote actions: Showing arbitrary web pages
- Remote actions: Screen-locking
- Notifications: Push notifications
- C2 Resilience: Auxiliary C2 list
- Self-protection: Hiding the App icon
- Self-protection: Preventing removal
- Self-protection: Emulation-detection
- Architecture: Modular
Lebih buruk penyelidik mendedahkan, Alien mampu mencuri kata laluan dari 226 aplikasi Android yang ada ditawarkan ketika ini.
“The targeted applications in the appendix of the article are the concatenated list of targets observed in samples found in the wild, growing to over 226 targeted applications so far.” ThreatFabric
Penyelidik memaklumkan antara kategori aplikasi yang menjadi sasaran Alien adalah seperti aplikasi e-mel, permesejan dan aplikasi krytowang.
Sebagai contoh Gmail, Facebook, Telegram, Twitter, Snapchat, WhatsApp dan banyak lagi.
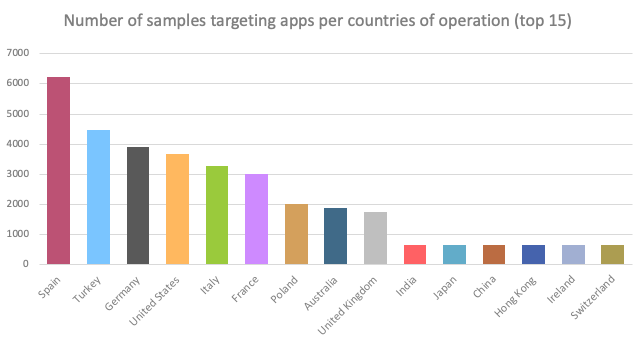
Ketika ini, penyelidik mendapati Alien sedang aktif menyerang pengguna Android di 15 buah negara termasuklah Spain, Turki, Jerman DAN amerika Syarikat
Penyelidik menyimpulkan bahawa pembangun perisian hasad Alien mensasarkan institusi perbankan sebagai sasaran utama mereka.
Oleh itu, pengguna perlu amat berhati-hati dengan data sulit berkaitan kewangan mereka.